
第3部 運用と移行
第12章 セキュリティ: WordPress との比較と推奨設定
WordPress との攻撃面を比べ、層ごとの推奨設定を知る。
読了の目安 約 50 分 ・ EmDash 1.3.1 / Astro 7 系(確認日 2026-10-29)
この章で学ぶこと
- 公開サイトを運用するときの脅威モデル(誰が、どこから、何を狙うか)を整理できる
- WordPress と EmDash + Cloudflare の攻撃面を、「安全になる部分」と「依然として自分の責任の部分」に分けて比較できる
- EmDash が公式に備えている安全機構(認証、権限、CSRF 対策、レート制限、サンドボックス、入力検証など)を説明できる
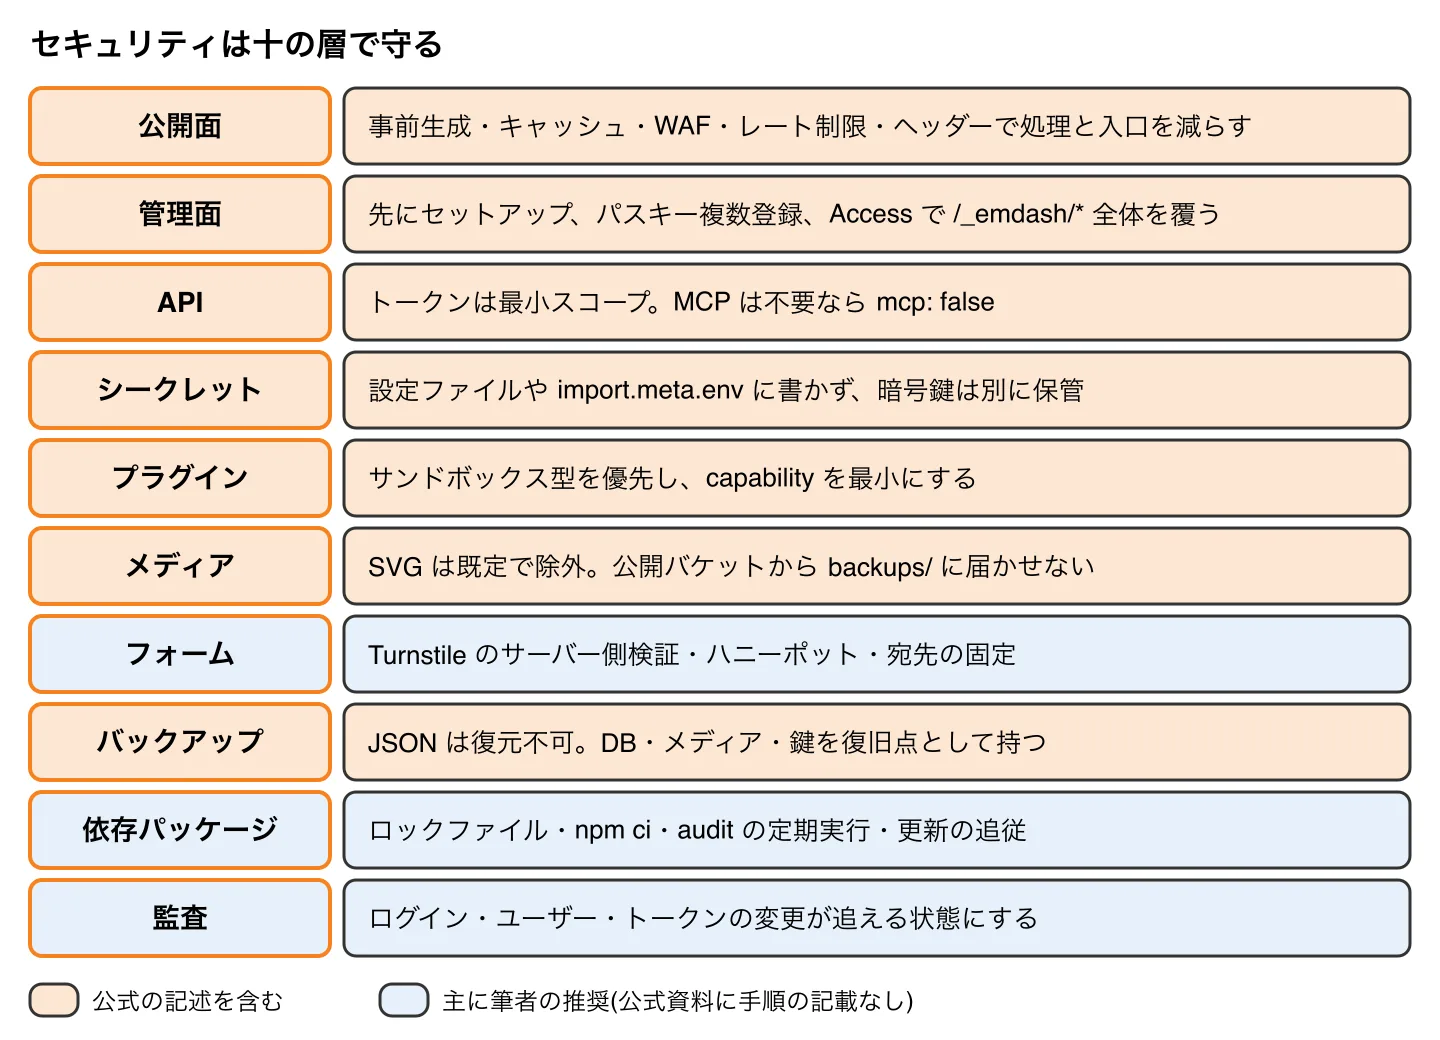
- 層ごと(公開面、管理面、API、シークレット、プラグイン、メディア、フォーム、バックアップ、依存パッケージ、監査)の推奨設定を、自分のサイトに当てはめられる
- 本番公開前のチェックリストで、抜け漏れを点検できる
この章は本書の核です。ただし先に断っておきます。EmDash は万能の盾ではありません。 基準にしている EmDash 1.3.1 は 1.x の若いプロダクトで、プラグインのエコシステムは小さく、WordPress が20年かけて受けてきた攻撃と修正の積み重ねに相当する「実績」はまだありません。この章は「WordPress より構造的に有利な点」と「それでも自分で守る点」を、できるだけ正直に分けて書きます。
表記のルール
この章では、情報の出どころを次の2種類のラベルで区別します。
| ラベル | 意味 |
|---|---|
| [公式] | EmDash / Astro / Cloudflare の公式ドキュメントに書かれていること(基準: EmDash 1.3.1、確認日 2026-10-29) |
| [筆者の推奨] | 公式資料には書かれていない、筆者の判断による推奨。環境によって当てはまらない場合がある |
WordPress 側の攻撃面は一般的な知識として書きます。脆弱性の件数や割合などの統計は、出典を確認できないため載せません。
1. 脅威モデル: 公開サイトで誰が何を攻撃するか
なぜ脅威モデルから始めるのか
対策は「何から守るか」が決まって初めて選べます。「セキュリティプラグインを入れた」「WAF を有効にした」は手段であって目的ではありません。まず攻撃者の種類と狙いを書き出します。
攻撃者と狙い
公開されたコンテンツサイトに対する、現実的な攻撃者は次のとおりです。
| 攻撃者 | 狙い | 典型的な手口 |
|---|---|---|
| 自動スキャナ・ボット(最も多い) | 既知の脆弱性を持つソフトウェアの乗っ取り、スパム送信の踏み台、暗号資産マイナーの設置 | 既知パスへのリクエスト(/wp-login.php、/xmlrpc.php、/.env など)、パスワードのリスト攻撃 |
| スパマー | コメント欄・問い合わせフォームへの宣伝投稿、メール送信機能の悪用 | フォームへの大量 POST、メールヘッダーインジェクション |
| 認証情報を狙う攻撃者 | 管理者アカウントの奪取 | フィッシング、パスワード使い回しの悪用、ブルートフォース |
| サプライチェーン攻撃者 | プラグイン・npm パッケージ経由でサイトに悪意あるコードを入れる | 人気パッケージの乗っ取り、悪意ある更新、タイポスクワッティング |
| 内部・委託先 | 権限を超えた閲覧・変更、退職者のアカウント悪用 | 過剰な権限、無効化されないアカウント |
| 運用ミス(攻撃者ではないが最大の原因の一つ) | シークレットの漏洩、バックアップの公開、設定の取り違え | 秘密鍵のコミット、公開バケットにバックアップ |
守る対象
優先度の高い順に、(1) 管理者の認証情報とセッション、(2) データベース(コンテンツ、ユーザー、設定)、(3) シークレット(API キー、暗号鍵)、(4) 閲覧者の安全(XSS による被害を閲覧者に及ぼさない)、(5) サイトの可用性と評判(スパム踏み台にされない)、の5つです。
図 12-1 に、攻撃者と守る対象の関係をまとめます。
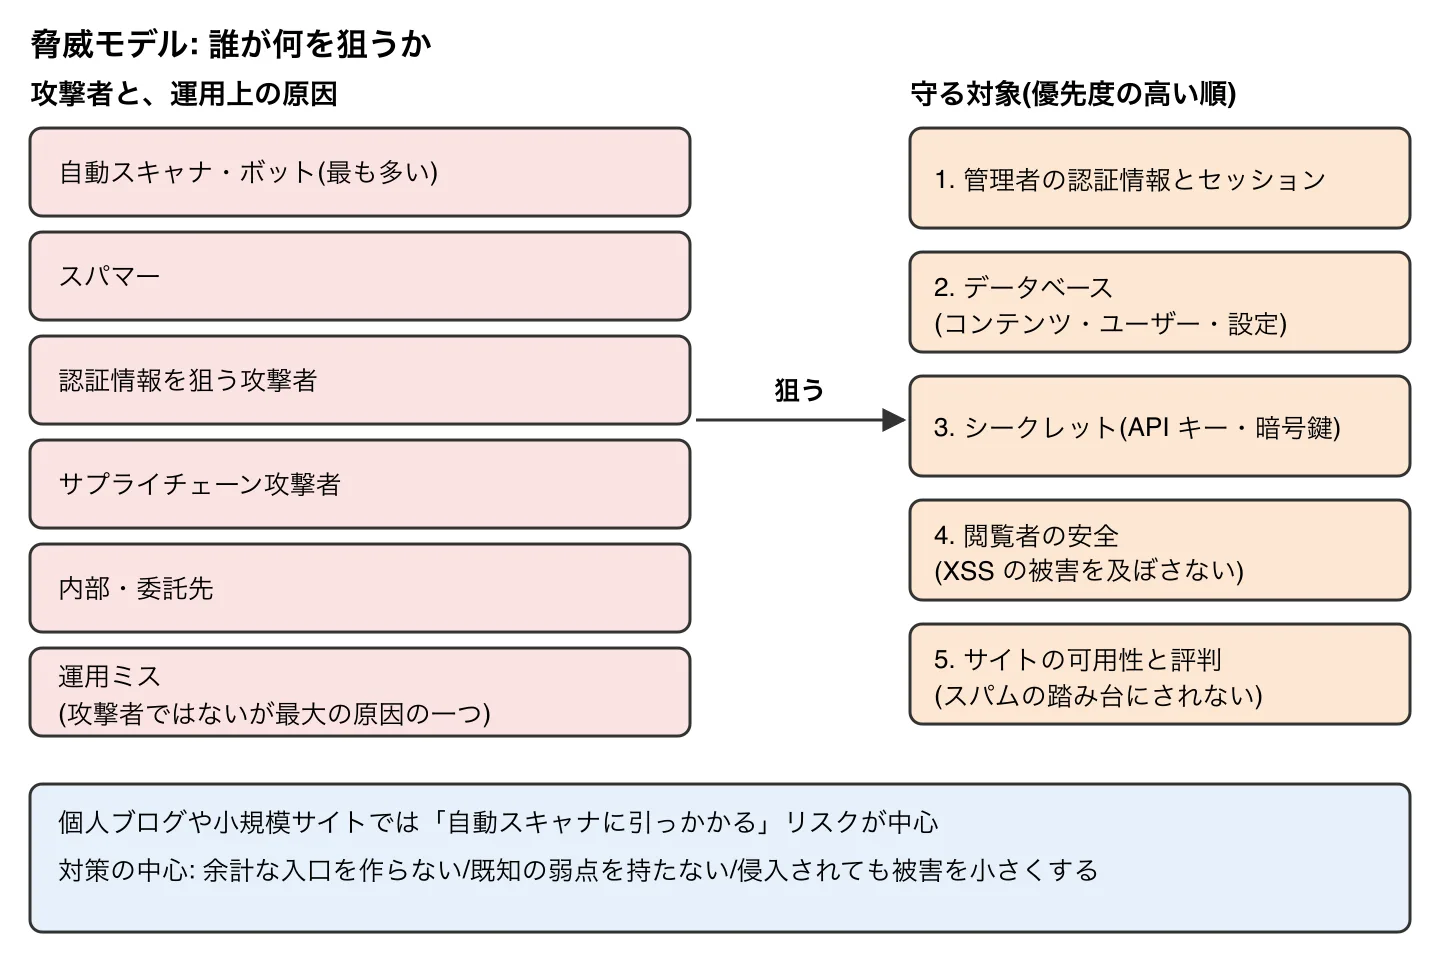
ヒント: 個人ブログや小規模な企業サイトでは、標的型攻撃よりも「自動スキャナに引っかかる」リスクがほとんどです。したがって対策の中心は「余計な入口を作らない」「既知の弱点を持たない」「侵入されても被害を小さくする」になります。
2. WordPress と EmDash + Cloudflare の攻撃面比較
比較の前提
EmDash は Astro のアプリケーションで、公開ページと管理画面は同じデプロイ(Worker またはNodeプロセス)の中にあります [公式]。フロントとCMSが別サービスに分かれているわけではないので、「管理画面が別サーバーにあるから安全」とは言えません。ここは WordPress と構造が似ています。違うのは、入口の数、既定の認証方式、拡張機能の隔離方法です。
比較表
| 攻撃面 | WordPress(一般論) | EmDash + Cloudflare | 評価 |
|---|---|---|---|
| ログインへのブルートフォース | /wp-login.php がパスワード認証。対策はプラグインや WAF に頼ることが多い |
既定はパスキー(WebAuthn)でパスワードがない。ログイン開始系エンドポイントにレート制限あり [公式] | 構造的に有利 |
| 管理画面の入口 | /wp-admin/、/wp-login.php が既知の固定パス |
/_emdash/admin と /_emdash/api/*。パスが固定である点は同じ |
同等(パスは公開情報) |
| 管理画面の前段認証 | Basic 認証や IP 制限を自前で構成 | Cloudflare Access を管理画面の唯一の認証として使える。EmDash が JWT を検証する [公式] | 有利(ただし Cloudflare 利用が前提) |
| xmlrpc | /xmlrpc.php が既定で存在し、悪用されやすい |
該当する機能がない(EmDash の API は /_emdash/api/ 以下) |
有利(攻撃面そのものがない) |
| ユーザー列挙 | ?author=N や REST のユーザー一覧から列挙されうる(設定次第) |
ユーザー一覧 API は管理系(/_emdash/api/admin/users)で認証が必要 [公式]。ただし公開記事の著者表示(バイライン)は別に公開される |
概ね有利 |
| REST API の公開 | /wp-json/ が既定で公開され、公開コンテンツ以外の露出は設定とプラグイン次第 |
/_emdash/api/* の多くは認証必須(401)。コメント投稿など一部は公開 [公式] |
同等〜やや有利 |
| 設定ファイル | wp-config.php にDB認証情報。誤配置・バックアップ流出が事故の典型 |
シークレットは環境変数/Worker secret に置く方針で、設定ファイルやビルド成果物に入れない [公式] | 有利(ただし置き方を間違えれば同じ) |
| プラグイン・テーマ経由の脆弱性 | 同一プロセスで完全な権限を持つ。脆弱性の主な入口 | サンドボックス型プラグインは隔離され、宣言した権限だけ。ネイティブ型は隔離なし [公式] | 有利(サンドボックスを使う場合のみ) |
| テーマ | PHP コードとして実行される | Astro のコードとして自分のリポジトリにある(ビルド時に確定) | 有利(外部から差し替えにくい) |
| アップデート遅れ | 自動更新やプラグイン更新が必要。遅れると既知の脆弱性が残る | emdash パッケージの更新とデプロイは自分で実施。管理画面に更新通知バナーが出る [公式]。資料に書かれた更新手順は、パッケージ更新とデプロイ(CLI)のみ |
同等(自分の責任) |
| 公開側の動的処理 | PHP が毎回実行される | 事前生成(静的)にするか SSR にするかは設計次第。SSR なら動的処理が公開面にある | 設計次第 |
| 実績・知見 | 膨大な攻撃と修正の歴史、セキュリティ専門の人材とツールが豊富 | 若く、実績が少なく、第三者による監査・知見も限られる | 不利 |
「安全になる部分」
- パスワードがない。 パスキーはドメインに紐づく公開鍵認証で、フィッシングされにくく、パスワードの使い回しとリスト攻撃が成立しません [公式]。
- 拡張機能を隔離できる。 サンドボックス型プラグインは、宣言した capability(例:
content:read、network:request)だけを使え、環境変数やファイルシステムは見えません [公式]。WordPress では、プラグインは常にサイトと同じ権限で動きます。 - 管理画面の前に Cloudflare Access を置ける。 IdP(Google、Microsoft など)と MFA を使った認証をエッジで行えます [公式]。
- 公開ページを静的に配信できる設計が選べる。 事前生成した HTML には、実行されるサーバーコードがありません(ただし後述のとおり、EmDash 公式がこの構成を手順として示しているわけではありません)。
- トークンが平文で保存されない。 API トークンやマジックリンクはSHA-256ハッシュだけが保存され、データベースが漏れても平文は出ません [公式]。
「依然として自分の責任の部分」
- ネイティブプラグインを入れれば、WordPress のプラグインと同じ信頼問題が戻ってくる。 ネイティブ型は同一プロセスで動き、サイトと同じアクセス権を持ちます。公式も「宣言だけでは、コードができることのすべては分からない」と述べています [公式]。
- 依存パッケージ(npm)のサプライチェーン。 EmDash 本体、Astro、React、その推移的依存はすべて自分のビルドに入ります。
- シークレットの管理。 どれだけ構造が良くても、鍵をリポジトリに入れれば終わりです。
- Cloudflare 側の設定。 Access のポリシーが
/_emdash/*を覆っていなければ保護されません [公式]。 - フォーム・自作 API。 自分で書いた受付エンドポイントは、その品質がそのままセキュリティになります。
- アカウント運用。 退職者のアカウント無効化、ロールの最小化、パスキーのバックアップ。
- バックアップと復旧。 EmDash の JSON バックアップは復元できません [公式]。
- 更新の追従。 1.x の若いプロダクトなので、修正が頻繁に出ると考えて、更新を追う運用が要ります。
若いプロダクトであることの意味
EmDash は 1.3.1(2026-10-28 時点)で、エコシステムは WordPress とは比較になりません。具体的には次の点を前提にしてください。
- 実運用での攻撃・修正の履歴が少なく、「枯れている」とは言えません。
- 第三者のセキュリティ診断やバグバウンティの結果など、独立した検証情報が少なくとも本書の確認範囲では見つかりませんでした。未検証です。
- サードパーティのプラグインやテーマの数が少ない分、「入れなければ済む」場面が多い反面、必要な機能を自作する必要があります。自作コードの品質は自分の責任です。
- 公式ドキュメントには、設定が複雑なケース(プロキシ配下、複数ドメイン)の注意が多く、誤設定の余地が現実にあります。
3. 公式が備えている安全機構の整理
ここでは、公式ドキュメントに書かれている機構を、攻撃面ごとに整理します。すべて [公式] の記述です(基準 1.3.1)。
3.1 認証
- パスキーが既定。 ドメインに束縛され、パスワードはネットワークを流れません。ユーザーごとに最大10個まで登録でき、最後の1個は削除できません。
- マジックリンク。 15分有効で一度きり。メールセキュリティスキャナが事前にリンクを開いても消費されないよう、確認画面で「続行」を押して初めて使われます。メールプロバイダの設定が必要です。
- ログインプロバイダ。 GitHub、Google、Microsoft が同梱、Atmosphere は別パッケージ。既存ユーザーとの自動リンクは「プロバイダが検証済みと報告したメールアドレスが一致する場合」に限られます。Microsoft は検証済み扱いの条件が細かく、
emailVerified: trueは「すべてのディレクトリを信頼できる場合のみ」と注意されています。 - Cloudflare Access。 本番では排他的な認証方式になり、パスキーやマジックリンク、招待、セルフサインアップは使えなくなります。EmDash は
Cf-Access-Jwt-Assertionの署名・発行者・オーディエンスを検証し、ローカルユーザーにマップします。ローカル開発では Access の JWT がないためパスキーにフォールバックします。 - セッション。 Astro のセッションストア(Cloudflare では Workers KV、Node ではファイルシステム)に保存され、Cookie には不透明なIDだけが入ります。全員をログアウトさせたいときはストアを消します。
3.2 権限(ロール)
ロールは5段階です。
| ロール | レベル | できること |
|---|---|---|
| Subscriber | 10 | 公開コンテンツの閲覧(下書きは見えない) |
| Contributor | 20 | 作成と自分の下書き編集(公開には承認が必要) |
| Author | 30 | 自分のコンテンツの作成・編集・公開 |
| Editor | 40 | すべてのコンテンツの管理 |
| Admin | 50 | 設定を含む全権限 |
スキーマ変更、設定変更、完全削除、サイトの全体エクスポート/インポートは Admin だけです。ユーザーを無効化(disable)する機能があり、Cloudflare Access が通しても、無効化されたユーザーは拒否されます。
3.3 CSRF 対策
セッション Cookie で認証された状態変更リクエストは、X-EmDash-Request: 1 ヘッダーを要求します。Bearer トークンのリクエストは、ブラウザの自動送信資格情報を使わないので不要です。公開の書き込み操作は、そのヘッダーか、サイトの公開オリジンと一致する Origin が必要です。
加えて Astro 側にも security.checkOrigin(既定 true、v4.9.0 以降)があります。これは Sec-Fetch-Site と Origin を比較して、オンデマンド描画ページへのクロスオリジンの危険なメソッド(POST、PUT、PATCH、DELETE)のうち、content-type が無いか、application/x-www-form-urlencoded・multipart/form-data・text/plain のものを 403 にします [公式: Astro]。
3.4 レート制限
ログインやサインアップを開始する未認証エンドポイントには、エンドポイントごと・IPごとの制限があります。
| エンドポイント | 制限 |
|---|---|
POST /_emdash/api/auth/passkey/options |
1分に10回 |
POST /_emdash/api/auth/magic-link/send |
5分に3回 |
POST /_emdash/api/auth/signup/request |
5分に3回 |
POST /_emdash/api/oauth/device/code |
1分に10回 |
POST /_emdash/api/oauth/device/token |
1分に12回 |
POST /_emdash/api/oauth/register |
1分に10回 |
Cloudflare ではクライアントIPをリクエストのメタデータから読みます。自前のリバースプロキシ配下では trustedProxyHeaders を設定しないと、これらのIP別制限はスキップされ、公開コメントは全訪問者で1つのバケット(10分に20件)を共有します。逆に、プロキシを制御できないのに転送IPヘッダーを信用する設定にすると、IPを詐称されて制限が無効になります。
3.5 トークンと API
- API トークンは
ec_pat_(個人アクセス)、ec_oat_、ec_ort_のプレフィックスを持つ256ビットの乱数で、保存されるのは SHA-256 ハッシュだけです。平文は作成時に一度だけ表示されます。 - MCP サーバー(
/_emdash/api/mcp)は既定で有効ですが Bearer トークンが必須です。セッション Cookie では認証できません。スコープ(content:read、content:write、schema:write、adminなど)でツールが制限され、ユーザーのロールが別途チェックされるため、スコープがロール以上の権限を与えることはありません。不要ならmcp: falseで無効化できます。 - サイト全体の転送(export/import)は Admin 専用で、スコープのないトークンには管理者の承認(15分で期限切れ)が必要です。
3.6 入力検証とXSS対策
- コンテンツは、フィールド定義から生成した Zod スキーマで検証され、未知のフィールドは拒否されます。
- URL フィールドは、危険なスキーム(
javascript:など)やブラウザが別サイトに解決する値を拒否します。描画側にはsanitizeHref()/isSafeHref()があります。 - Portable Text の HTML ブロックは、
isolated: trueならサンドボックス化した iframe で、それ以外はサニタイズして描画されます。iframe ブロックは https のソースのみです。 - 楽観的並行制御として
_revと、エントリーの編集ロックがあります(セキュリティというより整合性の機構です)。
3.7 メディアのアップロード
- 既定で許可されるのは PNG、JPEG、GIF、WebP、AVIF、動画、音声、PDF です。SVG は有効なコンテンツ(スクリプト)を含みうるため既定では除外されています。フィールド単位で許可リストを狭められ、保存時にサーバー側で再検査されます。
- 最大サイズは既定 50 MB で、
maxUploadSizeで変えられます。超過は 413 です。 - 署名付きURLの確認(confirm)では、保存されたオブジェクトの存在とサイズ一致が検証されます。
- 公開バケットを使う場合、EmDash のメディアルートは
backups/を配信しませんが、公開バケット自体は全オブジェクトをURLで露出しうると警告されています。
3.8 プラグインのサンドボックス
- サンドボックス型は、Cloudflare では Dynamic Worker、Node では
workerd子プロセスで動きます。環境変数・ファイルシステム・プラットフォームのバインディングは見えず、ネットワークはctx.http.fetch()経由(allowedHostsで制限)だけです。 - 呼び出しあたりの制限は、CPU 50 ms、サブリクエスト 10、実時間 30 秒です。ただし Node では実時間のみ強制され、CPU とサブリクエストは強制されません。
- レジストリからのインストールでは、チェックサム、名前、バージョン、権限を検証し、同意ダイアログで capability を表示します。更新で capability が増えると再承認が必要です。
registry.policy.minimumReleaseAgeで、公開直後のリリースを一定時間見送れます。 - サンドボックスが強制しないこととして、公式は次を挙げています。許可された capability の範囲内での挙動(
content:writeを持つプラグインはあらゆるコンテンツを編集できる)、副チャネル、そして Node でサンドボックスが使えずplugins: []に移した場合の隔離なし。 sandbox: falseは本番に使ってはいけないデバッグオプションで、Cloudflare Workers では起動自体が拒否されます。
3.9 シークレットの扱い
EMDASH_ENCRYPTION_KEYで、type: "secret"のプラグイン設定を AES-GCM で暗号化します。鍵はデータベースに保存されず、バックアップにも含まれません。- プレビューURLの署名秘密と、コメントIPのソルトは自動生成されDBに保存されます。
- 外部サービスの認証情報(OAuth、Turnstile、S3)は環境変数から読まれ、DBには書かれません。
- ビルド時に値を埋め込む
import.meta.envでシークレットを読んではいけないと明記されています。
3.10 ヘッダー
EmDash は最終レスポンスに「セキュリティ/タイミングヘッダー」を付けると説明されています(middleware.outer の節)。ただし、どのヘッダーを付けるのか、資料の範囲では確認できませんでした。 実際に curl -I で確かめてください(後述)。プラグインのカスタム生ルートでは、X-Content-Type-Options: nosniff、サンドボックス化したCSP、Referrer-Policy: no-referrer が付き、HTML や SVG、JavaScript などの能動的な型の配信は拒否されます。
4. 推奨設定(層ごと)
以降、各項目に [公式] か [筆者の推奨] を付けます。
図 12-2 に示すように、この節は十の層に分けて推奨設定を述べます。
4.1 公開面
なぜ
攻撃者がまず触れるのは公開面です。ここに動的な処理が少ないほど、攻撃面は小さくなります。
どうやる
静的配信を基本にする [筆者の推奨]。 Astro は事前生成(プリレンダリング)したページを返せます。公式の構成では output: "server" が前提で、サーバー描画ページは実行時にクエリします。事前生成ページはビルド時にクエリして、以降の編集はリビルドまで反映されません [公式]。つまり静的にするほど速くて攻撃面が小さい代わりに、編集の即時反映は失われます。更新頻度の低いサイトでは静的、頻繁に更新するならキャッシュ(後述)を使う、という選択になります。
注意: EmDash 公式ドキュメントには、公開側を完全な静的配信のみにする構成や、管理画面を別ホスト名に分ける構成の記載はありません。この章の静的配信の提案は、Astro の一般的な機能の組み合わせによる筆者の推奨で、EmDash 公式がサポートを保証した手順ではありません。管理画面は同じアプリの
/_emdash/*に残ります。
キャッシュを使う [公式]。 Cloudflare の Workers Cache で、一致するリクエストを Worker を動かさずに返せます。公式の注意として、キャッシュ可能なのは明示したルートだけにし、セッション依存のルートにはキャッシュヒントを付けないこと、そして routeRules に /[...slug] のようなルートを書くと /_emdash/ 以下にも一致することがあるので、公開ルートだけにするよう求められています。編集者向けツールバーはキャッシュと相性が悪いため toolbar: "client" が推奨されています。
WAF [公式: Cloudflare + 筆者の推奨]。 Cloudflare Managed Ruleset と OWASP Core Ruleset は Pro 以上のプランが対象で、Free は対象外です。Free には別に Free Managed Ruleset があり、Free を含む全プランで使えます(確認日 2026-10-29)。カスタムルールは Free でも5本まで作れます。筆者の推奨として、Free プランでは次のようなカスタムルールで、このサイトに存在しない入口を早めに遮断すると、ログとリソースの無駄が減ります。
# Cloudflare ダッシュボードの WAF カスタムルール(式の例、筆者の推奨)
(http.request.uri.path contains "/xmlrpc.php") or
(http.request.uri.path contains "/wp-login.php") or
(http.request.uri.path contains "/.env")
→ アクション: Block
ルールの範囲を広げすぎて、自分のサイトが実際に使うパスまで遮断しないよう注意してください。
レート制限 [公式: Cloudflare]。 レート制限ルールは、式に一致するリクエストをIPなどの特性で数え、閾値を超えたらアクションを実行します。確認日時点の公式の記載では、Free は1ルール(IP単位、期間は最大10秒)、Pro は2ルール、Business は5ルールです。Free でも「ログインやフォームのパスだけを守る」用途には使えますが、細かい調整は上位プランが前提です。EmDash 自身の認証系レート制限(3.4節)は別にあり、二重に効きます。
ヘッダーと CSP [公式 + 筆者の推奨]。
- 公式: Cloudflare の Response Header Transform Rules で、レスポンスヘッダーを設定・追加・削除できます。
cf-で始まるヘッダーなどは変更できません。 - 公式: Astro の
security.csp(v6.0.0 以降、既定false)は、各ページに<meta http-equiv="content-security-policy">を付けます。外部スクリプト・外部スタイルは標準では未対応、<ClientRouter />非対応、devモードでは動かないため、build+previewで試します。 - 公式: EmDash のツールバー(サーバー注入でもクライアント方式でも)は小さなインラインスクリプトを使うため、
'unsafe-inline'なしの厳格な CSP を送る場合はハッシュの追加が必要です。 - 筆者の推奨: 最初から強制せず
Content-Security-Policy-Report-Onlyで違反を観察してから、公開ページに限って適用します。管理画面(/_emdash/admin)は React の SPA なので、公開ページと同じ CSP を機械的に適用すると壊れるおそれがあります。パスで分けて、管理画面には別の方針を使ってください。 - 筆者の推奨:
X-Content-Type-Options: nosniff、Referrer-Policy、Strict-Transport-Security(HTTPS 配信が確実になってから)も検討します。EmDash が既に付けているヘッダーと重複・矛盾しないよう、まずcurl -Iで現状を確認します。
外から見える入口を数える [公式 + 筆者の推奨]。 EmDash は Astro の統合として、管理画面(/_emdash/admin/[...path])と REST API(/_emdash/api/...)のルートを注入します [公式: contributing/architecture]。静的に見えるサイトでも、これらの入口は存在します。自分のサイトで「静的HTML」「/_emdash/*」「自作の API やフォーム受付」「自前の配信ルート」を書き出し、各入口に対して「誰が通れるべきか」を決めるのが出発点です [筆者の推奨]。
4.2 管理面
なぜ
管理者を奪取されると、コンテンツ改ざん、プラグイン導入、スキーマ変更、全データの持ち出しが可能になります。最も重く守る層です。
どうやる
セットアップを最初に済ませる [公式]。 セットアップ前の管理画面では、最初にウィザードを完了した人が Admin になります。プレビュー環境の注記でも「最初の訪問者が管理者になる」と書かれています。公開する前に自分でセットアップを完了するか、Access で入口を閉じてから公開してください。EmDash は、非ループバックのホストで siteUrl なしにセットアップすることを SITE_URL_REQUIRED で拒否し、認証メールのリンクのオリジンを攻撃者に決めさせないようにしています(Cloudflare Workers は例外)。
パスキーを複数登録する [公式]。 ノートPCとスマートフォンなど、複数の端末に登録します。全て失うと、別の Admin がマジックリンクを送るか、データベースを直接操作するしかありません(メールが未設定で Admin が1人の場合)。
Cloudflare Access を使う [公式 + 筆者の推奨]。
- 公式: Access のアプリケーションとポリシーは
/_emdash/*に対して作ります。/_emdash/admin/*だけを守ると REST API が JWT なしになります。AUD タグはCF_ACCESS_AUDIENCEとして secret に置きます。本番ではパスキーなどが使えなくなる排他的な方式です。 - 公式: Cloudflare 側の記載では、Access のアプリは既定で拒否(deny by default)で、Allow ポリシーが必要です。ポリシーには、メールアドレス、IdPグループ、IP範囲、国、デバイス姿勢などの条件を使えます。Bypass は Access の制御をすべて無効にし、ログも残らないため、慎重に扱うよう注意されています。
- 筆者の推奨: Allow ポリシーに、メールアドレス(または IdP のグループ)に加えて MFA の要求を組み合わせます。Access の IdP 側で MFA を強制してください。
- 筆者の推奨:
defaultRoleはデフォルトの30(Author)のままにせず、20(Contributor)程度に下げ、roleMappingで Admin / Editor を明示します。autoProvisionがtrueだと、Access を通過した人は自動でユーザーが作られるため、Allow ポリシー自体が実質の入場管理になります。
図 12-3 に示すように、Access の対象を /_emdash/admin/* だけにすると REST API が JWT なしで届くため、/_emdash/* 全体を覆います。
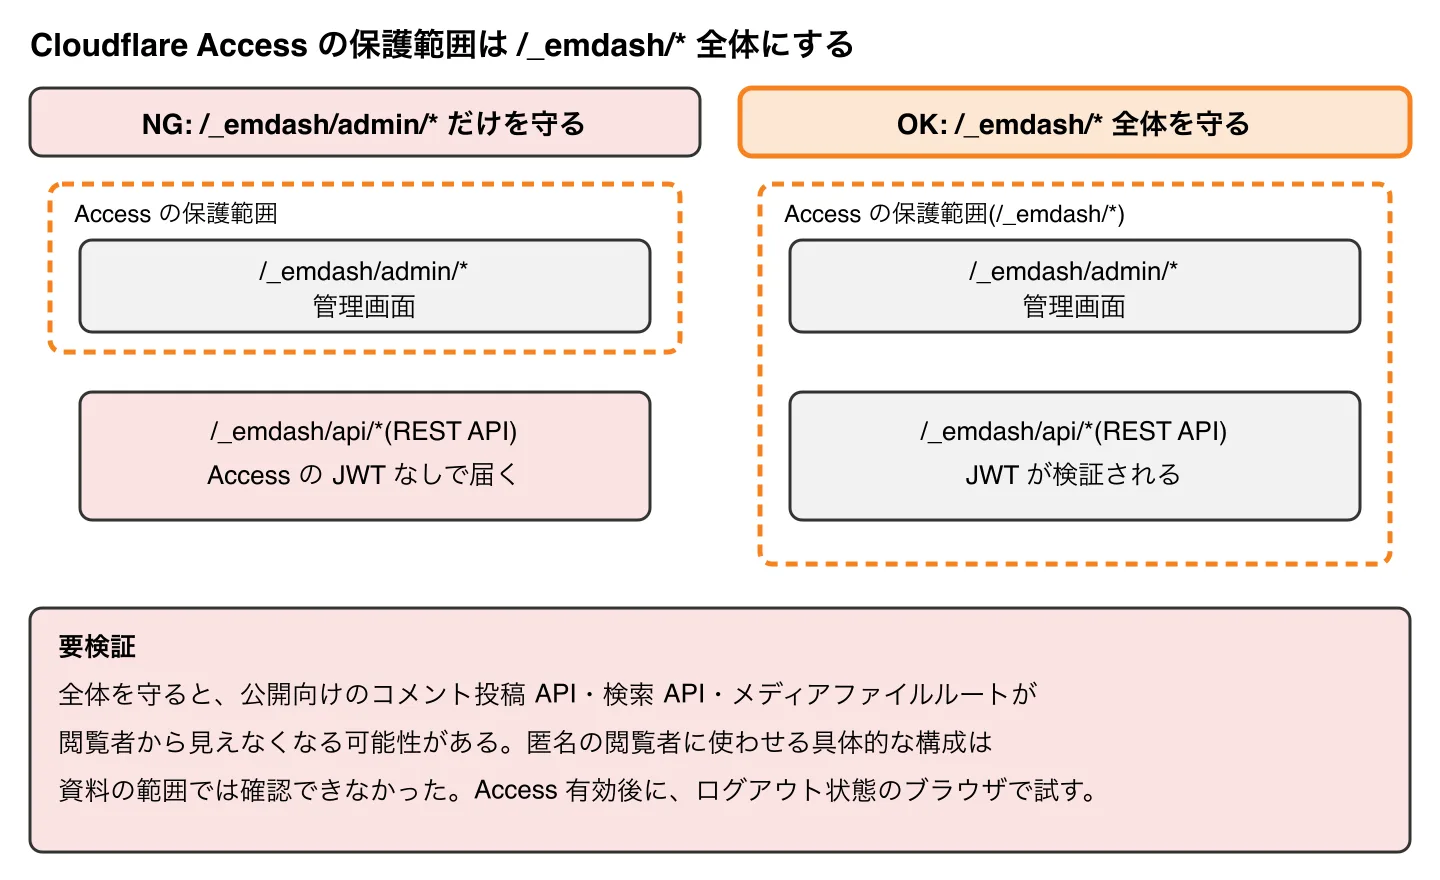
注意(要検証):
/_emdash/*全体を Access で守ると、閲覧者向けに公開されている/_emdash/以下のエンドポイントも閲覧者から見えなくなる可能性があります。たとえば、コメント投稿 API(/_emdash/api/comments/...、公式に公開と記載)、検索 API、メディアファイルルート(/_emdash/api/media/file/…)です。公式の画像変換の節には、内部メディアルートの画像変換が Access の背後でも動く、という記述がありますが、コメントや検索を匿名の閲覧者に使わせたい場合の具体的な構成は、資料の範囲では確認できませんでした。コメントを使わず、メディアを公開URL(publicUrl)かサイト独自のルートで配信する構成なら、問題は小さくなります。自分のサイトで、Access 有効後にログアウト状態のブラウザから公開機能を試してください。
IP制限は公式には無い [公式に無い → Cloudflare 側]。 EmDash 自体に IP 許可リストの機能は見当たりません(資料の範囲)。IP で絞りたい場合は、Cloudflare Access のポリシーの「IP 範囲」条件(公式: 継続的に評価される)か、WAF のカスタムルールで /_emdash へのアクセスを国やIPで制限します [筆者の推奨]。固定IPがない環境では、IP制限は運用を壊すので、MFA 付きの Access を主にしてください。
ローカルと本番を分ける [公式 + 筆者の推奨]。 公式によれば、Access 利用時でもローカル開発ではパスキー認証にフォールバックし、playground モードは通常のセットアップと認証を迂回して匿名管理者としてサインインさせます(使い捨てのデモ以外に使わない)。筆者の推奨として、開発サーバーを外部公開せず、デプロイ後は未ログインのブラウザで /_emdash/admin と /_emdash/api/* が認証を要求することを確かめてください。
退職者・外部ユーザーの扱い [公式]。 外部の認証基盤(Entra など)でアカウントを消しても、EmDash 側のユーザー、開いているセッション、登録済みパスキーは残ります。EmDash 側のユーザーも無効化してください。
4.3 API とトークン
- 公式: 個人アクセストークンは長期有効です。作成時に必要最小限のスコープだけを付け、使わなくなったら管理画面(Users → API tokens)で失効させます。
adminスコープは全コアツールを呼べるので、自動化に与えるのは避けます。 - 筆者の推奨: MCP(AIクライアント接続)を使わないサイトは
mcp: falseにします。使う場合も、書き込み系スコープ(content:write、schema:write)を持つトークンは短期・限定用途にし、schema:writeやadminを AI エージェントに渡さないでください。スキーマ削除はデータを消して元に戻せない、と公式にも書かれています。 - 公式: アップロード用の署名URLに EmDash の Bearer トークンを送ってはいけません(別オリジンへのトークン漏洩になります)。
- 筆者の推奨: トークンは CI のシークレットストアに置き、コードや
.envをコミットしないようにします。
4.4 シークレット管理
| やること | 区分 |
|---|---|
Cloudflare は wrangler secret put、Node はホストのシークレットマネージャを使う |
[公式] |
astro.config.mjs、wrangler.jsonc、import.meta.env に秘密値を書かない(ビルドに埋め込まれうる) |
[公式] |
EMDASH_ENCRYPTION_KEY は npx emdash secrets generate で作り、DBバックアップとは別に保管する |
[公式] |
| 鍵ローテーションは新しい鍵を先頭に足し、プラグインの秘密を再保存してから古い鍵を外す | [公式] |
Node の標準エントリーは .env を自動読み込みしない。--env-file=.env か、ホスト側の環境変数を使う |
[公式] |
.env、.dev.vars を .gitignore に入れ、リポジトリ履歴に鍵が残っていないか確認する |
[筆者の推奨] |
Astro の astro:env で access: "secret" のサーバー変数を使うと、どのバンドルにも入らない(型安全に管理したい場合) |
[公式: Astro] |
| 自作コード(フォーム受付など)の秘密鍵も、同じ方針で環境変数から読む | [筆者の推奨] |
Wrangler は .dev.vars と .env のどちらか一方しか読まず、.dev.vars が優先されます [公式]。ローカルでうまく鍵が読めない、というトラブルの原因になります。
4.5 プラグイン(最小権限)
なぜ
WordPress のセキュリティ事故の中心がプラグインである以上、EmDash でも拡張機能の扱いが最重要の判断になります。EmDash の強みは、隔離して権限を絞れる点にありますが、使わなければ意味がありません。
どうやる
- サンドボックス型を優先する [公式]。 公式も「サンドボックスで足りるならサンドボックスにすべき」としています。React の管理画面、カスタム Portable Text ブロック、公開ページへの生HTML/スクリプトの注入(
page:fragments)が必要なときだけネイティブ型です。 - インストール前に capability を読む [公式]。 同意ダイアログの capability が、そのプラグインの目的に見合うかを確認します。
network:request:unrestrictedは、ユーザーが入力したURLにしか使えない用途向けの例外です。content:writeを持つプラグインは、サイト内のあらゆるコンテンツを編集できます。 - 更新時の capability 差分を読む [公式]。 増えた権限は再承認が必要です。理由が説明できないなら更新しません。
- 公開直後のリリースを避ける [公式]。
registry.policy.minimumReleaseAge: "48h"のように設定すると、新しすぎるリリースを見送れます。 - ネイティブ型は「自分のコードと同じ」と考える [公式 + 筆者の推奨]。 公式は、ネイティブ型は npm パッケージで、サイトと同じアクセス権を持つと述べています。入れる前にソース、メンテナ、更新頻度を自分で確認してください。
- Node では
workerdを必ず動かす [公式]。 サンドボックスが使えないとsandboxed: []のプラグインはスキップされます。それをplugins: []に移すと、隔離なしになります。移す前に、そのプラグインを本当に信頼できるか判断してください。 sandbox: falseを本番に入れない [公式]。- 不要なら registry を無効にする [公式]。
registry: falseで、レジストリ経由の発見とインストールを止められます。
4.6 メディア
- 公式: SVG は既定で除外されたままにします。許可リストを広げる場合は、そのフィールドだけにします。
- 公式: 公開バケットは、
backups/プレフィックスを含む全オブジェクトを露出しうるので、バックアップ用とメディア用のバケットを分けるか、公開ドメインをメディアに限定するか、EmDash のメディアルート経由で配信します。 - 公式: 読み取り専用の認証情報でバックアップジョブを動かします。
- 筆者の推奨:
maxUploadSizeは必要な最小の値に下げます(既定 50 MB)。 - 筆者の推奨: 画像を自前のルートで配信する場合(例: 旧URLを維持するための配信ルート)は、パストラバーサル(
..)を拒否し、保存領域の外を読めないこと、Content-Typeを拡張子から固定すること、X-Content-Type-Options: nosniffを付けることを自分で確かめます。これは自作コードなので、公式のメディアルートの検証は及びません。
4.7 フォーム(Turnstile、ハニーポット、ヘッダーインジェクション)
なぜ
フォーム受付は、最も典型的な「自分で書いた動的エンドポイント」です。スパムの踏み台にされると、送信元ドメインの評判を落とします。
どうやる
自作フォーム受付の基本構成 [筆者の推奨]。 EmDash 公式にはサイト固有のフォーム受付の手順はありません。自作する場合の基本は次のとおりです。
- ハニーポット。 人間には見えない入力欄を置き、値が入っていたら破棄します。
- Turnstile。 サーバー側で検証します。
- メールヘッダーインジェクション対策。 件名・差出人など、ヘッダーに入る値から改行(CR/LF)を除去します。
- 開発環境では実送信しない。 メールをファイルやログに出力する構成にし、誤送信を防ぎます。EmDash 自体も、開発時は組み込みのコンソールプロバイダがメールをターミナルに出力するだけで、送信しません [公式: guides/email]。
Turnstile の検証の要点 [公式: Cloudflare]。
- 検証は必ずサーバー側で行い、
https://challenges.cloudflare.com/turnstile/v0/siteverifyに POST します。ウィジェットだけでは保護になりません。トークンは偽造されうるためです。 - パラメーターは
secretとresponse(トークン、最大2048文字)が必須で、remoteipは任意です。 - トークンの有効期間は300秒で、一度しか検証できません(再利用は
timeout-or-duplicate)。 - 成功時のレスポンスに含まれる
hostnameやactionを、期待値と照合できます。
落とし穴(筆者の推奨)。
- 「秘密鍵があるときだけ検証する」設計は、本番で鍵の設定を忘れると、検証が静かに無効になります。本番では、鍵がなければ受付を拒否(フェイルクローズ)する方が安全です。デプロイ後に、無効なトークンで POST して拒否されることを確認してください。
- Astro の
checkOriginが守るのは、content-typeが無いかapplication/x-www-form-urlencoded・multipart/form-data・text/plainの書き込み系リクエストです(公式の説明に基づく)。JSON で受ける自作 API は対象外になる可能性があるので、Originヘッダーを自分で検証してください。 - 送信先のメールアドレスをフォームの入力から受け取らず、固定にします(オープンリレー防止)。
- 返信先(Reply-To)に入れる値は、改行除去に加えてメール形式の検証を行います。
- 本文の長さ上限、欄ごとの型検証、レスポンスにエラー詳細を出さないこと。
- Cloudflare のレート制限ルールを自作フォームのパスに掛けます(4.1節)。
EmDash 組み込みのコメント [公式]。 コメントの投稿は公開で、モデレーションキューに入ります。EMDASH_TURNSTILE_SECRET_KEY を設定すると、コメント投稿に有効な Turnstile トークンが必須になります(<CommentForm> の turnstileSiteKey と組み合わせる)。Node では、.env が自動で読み込まれないことに注意してください。使わないなら、コレクションごとにコメントを有効にしません。
メール送信の認証 [公式]。 SPF / DKIM / DMARC は、メールプロバイダ側の設定です。EmDash の設定ではありません。
4.8 バックアップ
- 公式: EmDash の JSON バックアップは復元できません。 管理画面にも API にも CLI にも、復元手段がありません。ユーザー、トークン、プラグイン設定、コメントなども含まれません。
- 公式: 復旧点は、D1 なら Time Travel(保持期間は Workers Free で7日、Paid で30日)、SQLite は
sqlite3 ".backup"、PostgreSQL はプロバイダの PITR かpg_dumpです。 - 公式: メディア(R2/S3)は別にオブジェクト単位でバックアップします。
EMDASH_ENCRYPTION_KEYもバックアップに含まれないので、シークレットマネージャに別保管します。 - 公式: ダンプを本番のデータベースに直接流し込んではいけません。空のデータベースに復元し、検証してから切り替えます。
- 筆者の推奨: 復旧訓練を年に一度は行います。バックアップは「復元できて初めてバックアップ」です。保管先は本番アカウントとは別の障害ドメインに置きます(公式の記述とも整合)。
- 筆者の推奨: 破壊的な操作(スキーマ削除、完全削除、マイグレーション)の前に、復旧点を記録するのを習慣にします。
4.9 依存パッケージ(サプライチェーン)
公式資料に、サプライチェーン対策をまとめた記述はありません(確認範囲では)。ここは [筆者の推奨] が中心です。参考になる公式の断片は、Docker の例が npm ci を使っていること、updateCheck.minimumReleaseAge が pnpm の minimumReleaseAge に合わせる使い方を示していること、の2点です。
- ロックファイルをコミットし、CI では
npm ci(またはpnpm install --frozen-lockfile)を使う。 意図しないバージョンの混入を防ぎます。 - 更新直後のバージョンを避ける。 pnpm の
minimumReleaseAgeのような機能で数日待つと、悪意ある版が公開直後に取り下げられる場合の被害を減らせます。EmDash の更新バナーもupdateCheck: { minimumReleaseAge: "7d" }で同じ方針に合わせられます。 npm audit(またはpnpm audit)を CI で定期実行する。 既知の脆弱性の通知を受け取る手段として使います。通知の誤検知(到達しない依存)も多いので、機械的に全件を直すのではなく、影響を判断します。- 直接依存を絞る。 小さなユーティリティのために依存を足さない。
- ビルドスクリプトの実行に注意する。 パッケージのインストール後スクリプトは、ビルド環境で実行されます。CI のシークレットを最小化します。
- ビルド環境と本番環境のシークレットを分ける。
- 更新を追う。 EmDash 本体、Astro、アダプタ、
wranglerはまとめて追従し、1.x の修正を取りこぼさない運用にします。
4.10 監査ログ
- 公式: MCP 経由のプラグインツール呼び出しは、プラグイン、ツール、ルート、実行者が監査ログに記録されると記載されています。第一者プラグインとして
@emdash-cms/plugin-audit-logが存在し、サイト側のpluginsに登録して使います(資料では更新手順の中で言及されているだけで、記録される内容や保存期間の詳細は確認できませんでした。未検証)。 - 公式: JSON バックアップやサイト転送のパッケージには、監査ログは含まれません。したがって、監査ログを残したい場合は別途の保管先が必要です。
- 筆者の推奨: Cloudflare 側のログ(Access のログ、WAF のイベント)も監査に使えます。Access の Bypass ポリシーはログが残らない、という公式の注意があるため、管理面では使いません。
- 筆者の推奨: 少なくとも「誰がいつ管理画面にログインしたか」「ユーザー・トークン・プラグインを変更したのは誰か」が追える状態を、公開前に確認します。
5. 本番前セキュリティチェックリスト
「区分」は、[公式] が公式に書かれた推奨、[筆者] が筆者の推奨(公式資料に無い)を表します。
| # | 層 | 確認項目 | 区分 |
|---|---|---|---|
| 1 | 公開面 | 外から見える動的エンドポイントの一覧を作った(/_emdash/*、自作 API、自作の配信パス) |
筆者 |
| 2 | 公開面 | 事前生成/SSR/キャッシュの方針を決め、routeRules が /_emdash/ を巻き込んでいない |
公式 |
| 3 | 公開面 | curl -I でレスポンスヘッダーを確認した(nosniff、Referrer-Policy、HSTS) |
筆者 |
| 4 | 公開面 | CSP は Report-Only で観察してから適用。ツールバーのインラインスクリプトに対応した | 公式/筆者 |
| 5 | 公開面 | WAF のマネージドルール(Free Managed Ruleset は全プラン、Managed / OWASP は Pro 以上)またはカスタムルールを設定した | 公式/筆者 |
| 6 | 公開面 | フォームと管理系にレート制限を掛けた | 筆者 |
| 7 | 管理面 | セットアップを自分で完了した(未完了のまま公開していない) | 公式 |
| 8 | 管理面 | siteUrl / EMDASH_SITE_URL を設定した。パスキーは本番ドメインで登録した |
公式 |
| 9 | 管理面 | Access を /_emdash/* 全体に適用し、AUD を secret に置いた |
公式 |
| 10 | 管理面 | Access の Allow ポリシーが限定的で、IdP 側で MFA を要求している | 筆者 |
| 11 | 管理面 | defaultRole と roleMapping を見直した |
筆者 |
| 12 | 管理面 | 公開機能(コメント等)が Access 有効後も意図どおり動く/動かないことを確認した | 筆者 |
| 13 | 管理面 | 未ログインのブラウザで /_emdash/admin と /_emdash/api/* が認証を要求する |
筆者 |
| 14 | 管理面 | パスキーを複数端末に登録、復旧手順(別 Admin)を決めた | 公式 |
| 15 | API | 不要なトークンを失効、スコープは最小。MCP は不要なら mcp: false |
公式/筆者 |
| 16 | 自前プロキシ | 自前のプロキシ配下なら trustedProxyHeaders と allowedDomains を設定。直接公開なら未設定 |
公式 |
| 17 | シークレット | 秘密値が設定ファイルや import.meta.env にない。.env がコミットされていない |
公式/筆者 |
| 18 | シークレット | EMDASH_ENCRYPTION_KEY を別保管した |
公式 |
| 19 | プラグイン | 入れたプラグインの capability を理解している。ネイティブ型は一つずつ理由がある | 公式 |
| 20 | プラグイン | sandbox: false を使っていない。Node で workerd が動いている |
公式 |
| 21 | メディア | SVG を許可していない(または理由がある)。maxUploadSize を見直した |
公式/筆者 |
| 22 | メディア | 公開バケットが backups/ を露出していない |
公式 |
| 23 | フォーム | Turnstile の秘密鍵が本番にある。無効トークンが拒否されることを確認した | 筆者 |
| 24 | フォーム | ハニーポット、ヘッダー値の改行除去、宛先固定、Origin 検証 | 筆者 |
| 25 | バックアップ | DB(Time Travel 等)とメディアの復旧点がある。復元訓練をした | 公式/筆者 |
| 26 | 依存 | ロックファイルをコミットし、CI で npm ci。audit を定期実行 |
筆者 |
| 27 | 依存 | 更新を追う担当と頻度が決まっている | 筆者 |
| 28 | 監査 | ログイン、ユーザー変更、トークン変更が追える。保管先を確認した | 筆者 |
| 29 | 運用 | 退職者・外部ユーザーの無効化手順がある | 公式 |
| 30 | 運用 | 1.x の若い製品であることを理解し、重要な用途では追加の検証(自前の診断)を計画した | 筆者 |
セキュリティ上の注意
セキュリティ: この章の推奨は、EmDash 1.3.1 と、確認日(2026-10-29)時点の Astro / Cloudflare の公式ドキュメントに基づきます。プランの制限(レート制限の本数、マネージドルールの対象プラン)や、EmDash の挙動は変わります。必ず最新の公式ドキュメントで再確認してください。
セキュリティ: 「公式に書かれていない」ことは、「存在しない」ことを意味しません。この章で「確認できなかった」と書いた点(付与されるセキュリティヘッダーの内容、監査ログの詳細、Access 配下の公開機能の扱いなど)は、自分の環境で実際に試して確かめてください。
注意: この章は包括的な診断ではありません。外部公開するサイトの保護は、設計、実装、運用の全体で成り立ちます。重要な用途では、専門家によるレビューや診断を検討してください。
まとめ
- 公開サイトの脅威の大半は、自動スキャナ、スパマー、認証情報の窃取、サプライチェーン、運用ミスです。
- EmDash + Cloudflare は、パスキー、Access、サンドボックス、トークンのハッシュ保存などにより、WordPress の典型的な弱点(パスワード認証、xmlrpc、無隔離のプラグイン)に対して構造的に有利です。
- ただし、ネイティブプラグイン、依存パッケージ、シークレット、自作フォーム、Cloudflare の設定、バックアップ、更新は、依然として自分の責任です。
- 公式が推奨することと、筆者の判断による推奨は区別して読んでください。
- 1.x の若い製品で、実績とエコシステムが小さいことを前提に、「多層で守る」「入口を数える」「試して確かめる」を徹底します。
理解度チェック
- EmDash の管理画面を Cloudflare Access で守るとき、アプリケーションのパスを
/_emdash/admin/*ではなく/_emdash/*にする理由は何ですか。 - サンドボックス型プラグインとネイティブ型プラグインは、信頼モデルがどう違いますか。また、サンドボックスが「強制しない」ことを一つ挙げてください。
- EmDash の JSON バックアップを、復旧点として使ってはいけないのはなぜですか。復旧点として使える方法を二つ挙げてください。
- Turnstile をフォームに導入するとき、サーバー側の検証が必須なのはなぜですか。また、トークンの有効期間と再利用の扱いはどうなっていますか。
- 「公開側を完全に静的にして、管理画面を別ホスト名に分ければ安全」という考え方について、EmDash 公式の記載の観点から何が言えますか。
答え
/_emdash/admin/*だけを守ると、REST API(/_emdash/api/*)が Access の JWT なしで届いてしまうため。EmDash は保護対象のルートで JWT を検証するので、API も含めて/_emdash/*全体を覆う必要があります。- サンドボックス型は隔離されたランタイムで動き、宣言した capability の API だけを使えます(環境変数やファイルシステムは見えない)。ネイティブ型はサイトと同じプロセスで動き、同じ権限を持ちます。サンドボックスが強制しないこと: 許可された capability の範囲内の挙動(
content:writeはあらゆるコンテンツを編集できる)、副チャネル、サンドボックス不使用時の隔離のいずれか。 - EmDash にはその形式を復元する手段(管理画面、API、CLI)がなく、ユーザーやプラグイン設定なども含まれないため。復旧点としては、D1 の Time Travel、SQLite の
.backup、PostgreSQL の PITR やpg_dump、Turso の PITR などが使えます(二つ挙げれば可)。 - クライアントのウィジェットだけでは、トークンを偽造されうるため。サーバー側で siteverify に
secretとトークンを送って検証します。トークンは300秒有効で、一度しか検証できません(再利用はtimeout-or-duplicate)。 - EmDash 公式ドキュメントには、公開側を完全に静的配信のみにする構成も、管理画面を別ホスト名に分ける構成も記載がありません。管理画面と API は同じアプリの
/_emdash/*にあり、Access もそのパスに対して設定します。したがって、そのような構成は公式にはサポートが保証されない筆者側の設計であり、実際に動作とセキュリティを検証する責任は自分にあります。
出典
EmDash(公式ドキュメント、MIT, Copyright 2026 Cloudflare Inc.)。いずれも本書の sources/emdash-docs/ に収録した版を参照しました(基準 1.3.1)。
- 認証、ロール、セッション、レート制限、Cloudflare Access(第2〜4節): https://docs.emdashcms.com/guides/authentication/
- シークレットと鍵の管理(3.9, 4.4): https://docs.emdashcms.com/deployment/secrets/
- プラグインのサンドボックス(3.8, 4.5): https://docs.emdashcms.com/deployment/plugin-sandbox/
- Cloudflare へのデプロイ(Workers Cache、Access、公開 R2、プレビュー、シークレット): https://docs.emdashcms.com/deployment/cloudflare/
- Node.js へのデプロイ: https://docs.emdashcms.com/deployment/nodejs/
- バックアップと復旧(4.8): https://docs.emdashcms.com/guides/backups/
- メール設定(4.7): https://docs.emdashcms.com/guides/email/
- REST API リファレンス(CSRF、トークン、メディアアップロード): https://docs.emdashcms.com/reference/rest-api/
- MCP サーバーリファレンス(スコープ、承認、監査): https://docs.emdashcms.com/reference/mcp-server/
- 設定リファレンス(
mcp、siteUrl、trustedProxyHeaders、maxUploadSize、registry、updateCheck、toolbar、middleware.outer): https://docs.emdashcms.com/reference/configuration/ - コンテンツのライフサイクル: https://docs.emdashcms.com/reference/content-lifecycle/
- プラグインの capability とセキュリティ(3.8, 4.5): https://docs.emdashcms.com/plugins/creating-plugins/capabilities/
- アーキテクチャ(概念 / 内部): https://docs.emdashcms.com/concepts/architecture/ 、 https://docs.emdashcms.com/contributing/architecture/
- 補助的に参照: メディアライブラリ(SVG の除外)、コンテンツ取得(HTML ブロックのサニタイズ)、フィールド型(URL の検証)、API リファレンス(
sanitizeHref)、ストレージ(公開アクセス)、プラグインのAPIルート(生ルートのヘッダー)、プラグインの形式の選択、レジストリ、プラグイン更新ガイド
Astro(確認日 2026-10-29):
- 設定リファレンス(
security.checkOrigin、security.allowedDomains、security.csp): https://docs.astro.build/en/reference/configuration-reference/ - 環境変数(
astro:env、secret): https://docs.astro.build/en/guides/environment-variables/
Cloudflare(確認日 2026-10-29。プランの内容は変わりうる):
- Turnstile のサーバー側検証: https://developers.cloudflare.com/turnstile/get-started/server-side-validation/
- レート制限ルール: https://developers.cloudflare.com/waf/rate-limiting-rules/
- WAF マネージドルール: https://developers.cloudflare.com/waf/managed-rules/
- WAF カスタムルール: https://developers.cloudflare.com/waf/custom-rules/
- Access ポリシー: https://developers.cloudflare.com/cloudflare-one/access-controls/policies/
- Access のセルフホストアプリ: https://developers.cloudflare.com/cloudflare-one/applications/configure-apps/self-hosted-public-app/
- レスポンスヘッダーの変更ルール: https://developers.cloudflare.com/rules/transform/response-header-modification/
WordPress 側の攻撃面(wp-login、xmlrpc、ユーザー列挙、REST、wp-config)は一般的な知識に基づく記述で、統計・CVE の数字は載せていません。