
第1部 基礎
第4章 Cloudflare 基礎知識
デプロイ先として使う Cloudflare の基礎を学ぶ。
読了の目安 約 46 分 ・ EmDash 1.3.1 / Astro 7 系(確認日 2026-10-29)
この章で学ぶこと
- EmDash を Cloudflare に載せるときに登場するサービス(Workers、D1、R2、Access ほか)の役割と、EmDash のどこで使われるか
wrangler.jsoncとバインディング (binding) の考え方- データ(D1)、ファイル(R2)、秘密情報(シークレット)をどう分けて守り、どうバックアップするか
- 公開サイトの前段に置く機能(キャッシュ、WAF、リダイレクト、DNS)と、管理画面を守る機能(Access、Turnstile)の使い分け
この章は「Cloudflare の入門書」ではなく、「EmDash をデプロイして運用するために最低限必要な知識」の整理です。料金・上限値は変わるため、数値には「執筆時点(2026-10-29 確認)」を付け、確認した URL を添えます。公式ページで確認できなかった数値は書いていません。
注意: 本章の数値は Cloudflare 公式ドキュメントを執筆時点で読んだ結果です。契約前に必ず最新ページを確認してください。
1. 全体像: 共用/VPS ホスティングとの対応
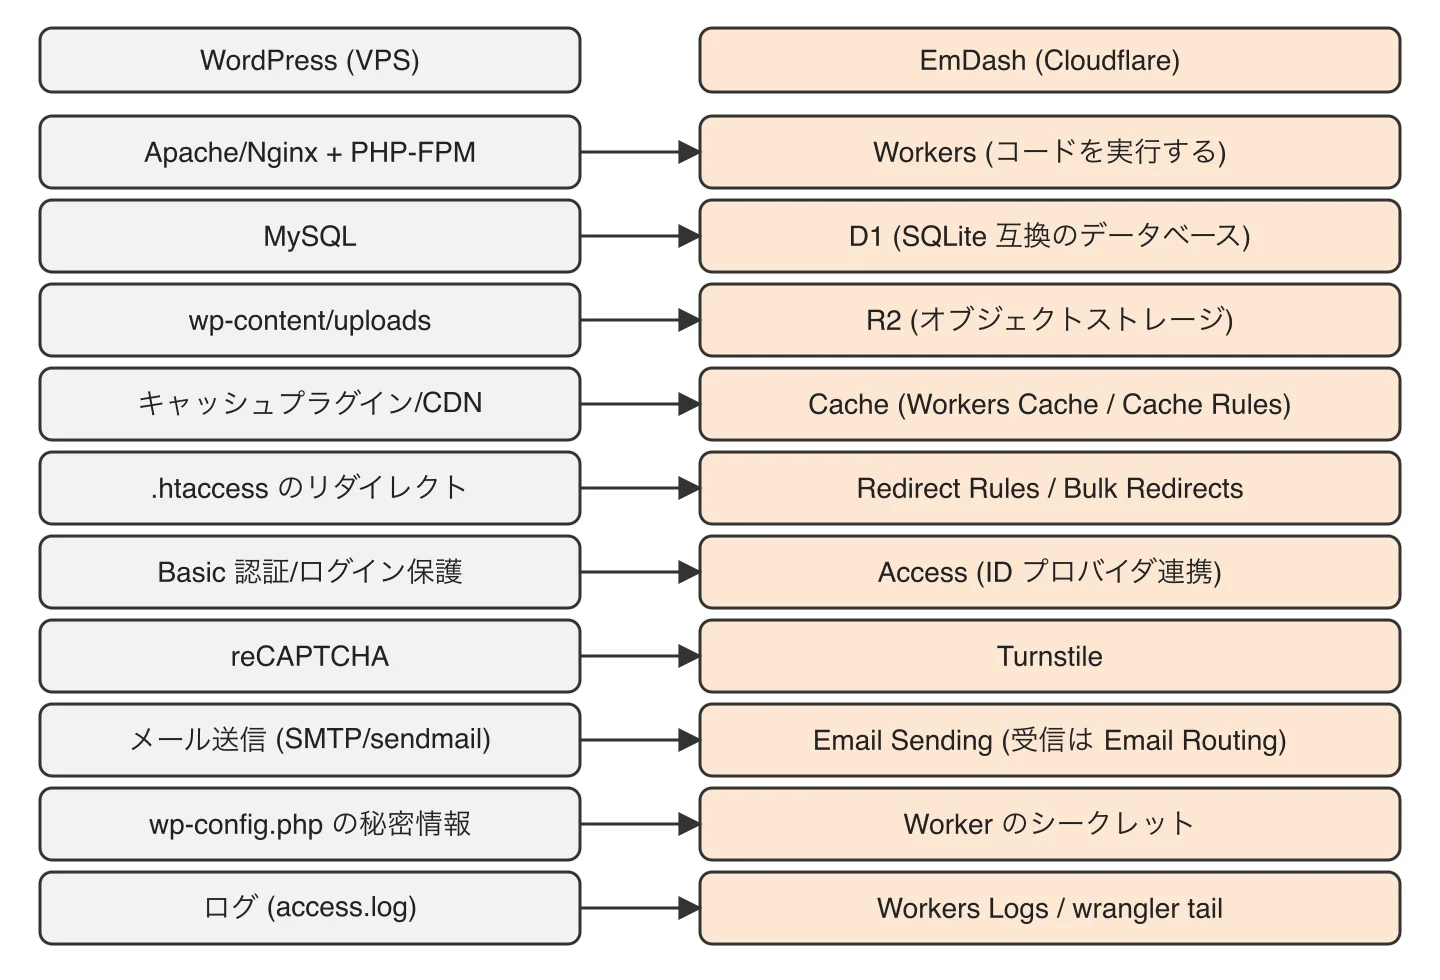
WordPress を共用ホスティングや VPS で運用してきた方は、「1台のサーバーに PHP、MySQL、ファイル置き場、メール送信、WAF 設定が同居している」状態に慣れていると思います。Cloudflare では、これらが別々のサービスに分かれ、設定ファイルで束ねられます。
EmDash の公式ドキュメント(deployment/cloudflare.mdx)は、Cloudflare Workers に D1 と R2 を組み合わせる構成を標準としています。以降、各サービスを「EmDash のどこで使うか」から先に見ていきます。
図 4-1 に示すように、VPS 上の WordPress を構成していた各要素は、Cloudflare では別々のサービスに置き換わります。
2. Workers: コードを実行する場所
EmDash のどこで使うか
EmDash のサイト全体(公開ページの SSR、管理画面、API)が 1 つの Worker として動きます。wrangler.jsonc の main が指すエントリポイント(テンプレートでは src/worker.ts)が、Astro のハンドラーと Cron Trigger 用の scheduled ハンドラーをつなぎます。予約公開、プラグインのタスク、バックアップ、メンテナンスはこの scheduled ハンドラーが担当します。
実行モデル
Workers は V8 の「アイソレート (isolate)」上でコードを動かします。VM やコンテナを起動する方式と違い、既存のランタイム内に軽量なサンドボックスを作るため、仮想マシン方式のコールドスタートがありません。リクエストごとに fetch() ハンドラーが呼ばれ、Response を返します。
WordPress 経験者が最も注意すべき点は次の3つです。
- 永続的なファイルシステムを前提にできません(公式ページはファイルシステムに触れていませんが、アイソレートが退避されうること、同じインスタンスに届くとは限らないことは明記されています)。アップロードファイルや SQLite ファイルをディスクに置く発想は捨て、D1 や R2 を使います。
- グローバル変数に状態を持たせてはいけません。同じインスタンスが次のリクエストを受けるとは限りません。
- サーバー内の設定ファイルを書き換える運用はできません。設定はデプロイ時に確定します。
制限と料金の考え方(概要)
執筆時点の主な制限は次のとおりです(出典: workers/platform/limits)。
| 項目 | Workers Free | Workers Paid |
|---|---|---|
| HTTP リクエストあたりの CPU 時間 | 10 ms | 既定 30 秒(最大 5 分) |
| メモリ(アイソレートあたり) | 128 MB | 128 MB |
| 1 回の呼び出しでのサブリクエスト数 | 50 | 10,000(最大 10M まで引き上げ可) |
| Worker のサイズ(非圧縮) | 64 MiB | 64 MiB |
| 環境変数の数(シークレット含む) | 64 | 128 |
料金の考え方は「リクエスト数」と「CPU 時間」です(出典: workers/platform/pricing)。執筆時点では、Free は 1 日 100,000 リクエストまで。Paid は月額 $5 から、10 million リクエストと 30 million CPU ミリ秒が含まれ、超過分は従量課金です。待ち時間(duration)には課金されません。データ転送(egress)料金は、Paid では「課金なし」と明記されています(Free 側の明記は確認できませんでした)。サブリクエストは課金対象外、静的アセットへのリクエストは無料・無制限とされています。
3. Workers Static Assets: 静的ファイルの配信
なぜ
Worker のコードとは別に、ビルド済みの静的ファイル(CSS、JS、画像など)を同じデプロイでアップロードし、Worker を起動せずに配信する仕組みです。リクエストがアセットディレクトリのファイルに一致すれば、Worker コードを実行せずにそのファイルを返します。一致しなければ Worker が処理します。
どうやる
wrangler.jsonc の assets に directory を指定します。コードからアセットを取得したいときは binding も指定し、env.ASSETS.fetch(request) で呼びます。1 つの Worker に設定できるアセットの集合は 1 つです。
{
  "assets": {
    "directory": "./dist/",
    "binding": "ASSETS",
    "run_worker_first": ["/api/*", "!/api/docs/*"]
  }
}
run_worker_first は「Worker をアセットより先に走らせるか」を決める設定です。false(既定)ではアセットが先に一致を判定され、true では常に Worker が先に動きます。配列でパターンを渡すと、一致するパスだけ Worker が先に動きます。* は深く一致し、先頭 ! は除外で、除外が優先されます。配列は最大 100 件です。ほかに not_found_handling という設定があります。single-page-application が使えることは公式で確認しましたが、取り得る値の一覧は確認できませんでした。
落とし穴
- EmDash の公式ドキュメント(読んだ範囲)には、Static Assets の設定を手で書く説明はありません。
@astrojs/cloudflareアダプターがビルド時にデプロイ設定を生成し、wrangler deployはそれを参照する、という記述があるだけです(.wrangler/deploy/config.json→dist/server/wrangler.json)。アセット設定がどう生成されるかは、生成物を直接読んで確認するのが確実です(未検証)。 run_worker_firstをtrueにすると、静的ファイルの配信にも Worker が介在します。一方、静的アセットへのリクエストが無料という前提が変わるかは、この章では確認していません。
4. Wrangler と wrangler.jsonc
なぜ
Wrangler は Workers の CLI です。デプロイ(wrangler deploy)、ローカル実行(wrangler dev)、シークレット登録、D1/R2/KV の操作を担います。設定は wrangler.jsonc(JSON にコメントが書ける形式)に集約します。Cloudflare は新規プロジェクトで wrangler.jsonc を推奨しており、新しい機能の一部は JSON 形式の設定を必要とします。
主なキー
| キー | 役割 |
|---|---|
name |
Worker の名前(英数字とハイフン) |
main |
エントリポイント |
compatibility_date |
ランタイムの挙動の基準日 |
compatibility_flags |
追加の互換フラグ(EmDash のテンプレートは nodejs_compat) |
vars |
平文の環境変数(秘密を入れない) |
routes |
公開先(カスタムドメインなど) |
env |
env.staging のような名前付き環境 |
EmDash のテンプレートの wrangler.jsonc には、D1 の DB、R2 の MEDIA、Worker Loader の LOADER、毎分の Cron Trigger(triggers.crons)が書かれています。DB、MEDIA、LOADER の名前は EmDash のアダプターと一致させる必要があります。
環境と継承の落とし穴
name、main、compatibility_date、routes などは環境に継承されますが、vars、kv_namespaces、r2_buckets、services などは継承されません(公式の非継承キー一覧による)。公式は「バインディングは継承されず、明示的に定義する」とも説明しているため、d1_databases も環境ごとに書くのが安全です(一覧には d1_databases の記載はありません)。名前付き環境(例: プレビュー環境)では、使うバインディングをすべて書き直します。EmDash の公式ガイドも、プレビューに本番の DB やバケットを向けてはいけないと明記しています。
注意:
wrangler preview(Worker Previews)のpreviewsブロックも同様に、トップレベルのバインディングやvarsを継承しない、とされています。これは EmDash のドキュメントの記述が根拠で、Cloudflare の Wrangler 設定ページにはpreviewsブロックの記載を確認できませんでした。Wrangler 4.135.0 以降が必要です。古いテンプレートは古い版に固定されていることがあります。EmDash のドキュメントは、プレビュー用 D1 と R2 に加え、セッション用の KV(SESSION)の名前空間を作る手順を示しています。
5. バインディング: 認証情報なしでリソースにつなぐ仕組み
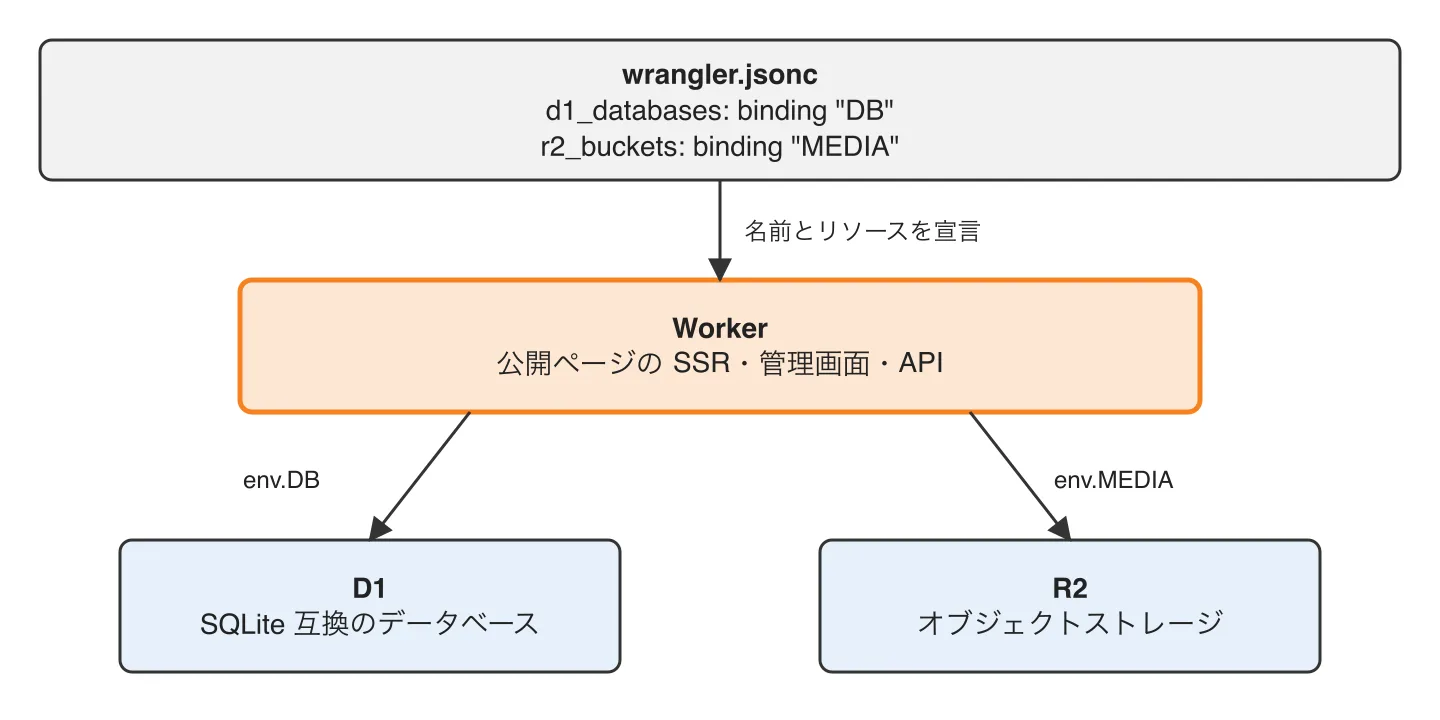
バインディングは、Worker から D1、R2、KV、Durable Objects などのリソースに接続するための仕組みです。wrangler.jsonc に名前とリソースを宣言すると、Worker 内の env オブジェクトにその名前でアクセスできます。公式の説明では、バインディングは権限と API を組み合わせたもので、Worker が API キーやトークンを持たずにアカウント内のリソースへアクセスでき、「基になる秘密は Worker のコードに公開されない」とされています。
WordPress の wp-config.php に DB パスワードを書く方式との最大の違いがここです。EmDash で d1({ binding: "DB" })、r2({ binding: "MEDIA" }) と書くだけで済み、DB 接続文字列や R2 のアクセスキーは不要です。
{
  "d1_databases": [{ "binding": "DB", "database_name": "my-emdash-site" }],
  "r2_buckets":   [{ "binding": "MEDIA", "bucket_name": "my-emdash-media" }]
}
図 4-2 に示すように、Worker は wrangler.jsonc で宣言したバインディング名を通じて D1 と R2 に接続します。
EmDash のドキュメントによれば、最初のデプロイ時に、設定された名前の D1 や R2 が存在しなければ Wrangler が作成し、以降のデプロイで同じリソースへ再接続します。つまり database_name / bucket_name を後から変えると別のリソースを指すことになります。名前は安易に変えないでください。
6. D1: SQLite 互換のデータベース
EmDash のどこで使うか
コンテンツモデル、エントリ、ユーザー、設定、プラグインデータがすべて D1 に入ります(deployment/database.mdx)。メディアのバイナリは入りません(メディアは R2)。Cloudflare テンプレートの既定の DB が D1 です。
D1 とは
D1 はサーバーレスの SQL データベースで、SQLite の SQL 構文を採用しています。Workers からバインディング経由で、また HTTP API 経由でアクセスできます。
主な制限と料金(執筆時点)
| 項目 | Free | Paid |
|---|---|---|
| 最大データベースサイズ | 500 MB | 10 GB |
| アカウント内のデータベース数 | 10 | 50,000 |
| 1 回の Worker 呼び出しでのクエリ数 | 50 | 1,000 |
| Time Travel の保持期間 | 7 日 | 30 日 |
出典は d1/platform/limits。行・文字列・BLOB の最大は 2 MB、SQL クエリの最大実行時間は 30 秒などの制限もあります。料金(d1/platform/pricing)は、Free が 1 日あたり読み取り 500 万行・書き込み 10 万行・ストレージ 5 GB で、超えるとクエリが失敗します。Paid は読み取り月 25 billion 行、書き込み月 50 million 行、ストレージ 5 GB を含み、超過は読み取り $0.001/百万行、書き込み $1.00/百万行、ストレージ $0.75/GB-月です。
注意: Free では 1 日の上限に達するとクエリが失敗します。公開サイトが突然エラーを返す原因になりえます。
EmDash 側の設定: セッションとレプリカ
D1 のリードレプリカ(読み取り専用コピー)を使うと、地理的に離れた訪問者への読み取りが速くなります。EmDash は d1({ binding: "DB", session: "auto", coalesce: true }) のように指定します。session の既定は "disabled" です。auto では匿名の訪問者は最寄りのレプリカから読み、ログイン中のユーザーにはブックマーク Cookie で書き込み直後の整合性を保ちます。レプリカ自体は D1 側(ダッシュボードか REST API)で有効にする必要があります。
注意: EmDash の公式ドキュメントは、
session: "auto"や"primary-first"をglobal_fetch_strictly_public互換フラグと併用してはいけない、と警告しています。D1 Sessions API の内部リクエストがブロックされ、クエリが完了しなくなるためです。
また EmDash のドキュメントは、D1 のリードレプリカと Targeted Placement(Worker を D1 の primary の近くで実行する設定)は併用しないよう勧めています。SSR は D1 に複数回往復するため、Worker を DB の近くに置く方が速い、という考え方です。
マイグレーション
D1 自体のマイグレーションは、wrangler d1 migrations create / list / apply で、migrations/ フォルダー内の連番 SQL ファイルを順に適用します。適用済みの記録は d1_migrations テーブルに保存され、migrations_dir / migrations_table で変更できます。公式は、バインディング名ではなくデータベース名を指定することを勧めています(誤った DB への適用を避けるため)。
ただし EmDash のコアのスキーマは、EmDash 自身が管理します。既定の auto モードでは、デプロイした Worker が最初のリクエストを受けたときに保留中のコアマイグレーションを適用します。大きなコンテンツマイグレーションは emdash migrate に任され、適用されるまで 503 を返します。デプロイパイプラインで先に適用したい場合は、別の公式ガイド(core-migrations)を参照してください。
バックアップと Time Travel
D1 には常時有効の Time Travel があり、保持期間内(Free 7 日、Paid 30 日)の任意の分に復元できます。追加料金はなく、wrangler d1 time-travel info <DB> でブックマークを取得し、wrangler d1 time-travel restore <DB> --timestamp=...(または --bookmark)で復元します。
- 復元はデータベースをその場で上書きする破壊的操作です。実行中のクエリやトランザクションはキャンセルされます。
- 復元時に出力されるブックマークで、復元を取り消せます。
- 別データベースへの複製(クローン)はまだできません。
- 保持期間を超えて残したいなら、エクスポートが必要です。
EmDash の guides/backups.mdx は、D1 では Time Travel のブックマークを記録することを勧め、保持期間を超える場合や復元演習をしたい場合は wrangler d1 export で SQL ダンプを作るよう案内しています。また、EmDash の JSON バックアップは EmDash 自身では復元できない点、メディア本体と EMDASH_ENCRYPTION_KEY は DB バックアップに含まれない点にも注意してください。
7. R2: オブジェクトストレージ
EmDash のどこで使うか
アップロードされたメディアの置き場所です(deployment/storage.mdx)。Workers では R2 バインディングのアダプターを使い、r2({ binding: "MEDIA" }) と書きます。アクセスキーは不要です。
R2 とは
R2 はオブジェクトストレージで、下り(egress)の帯域料金がかかりません。S3 API で、https://<ACCOUNT_ID>.r2.cloudflarestorage.com というエンドポイントから、多くの S3 操作を使えます(バケットポリシー、ACL、オブジェクトタグなど、一部の操作は未対応です)。
料金(執筆時点)
Standard ストレージは $0.015/GB-月、Class A(書き込み系)操作 $4.50/百万、Class B(読み取り系)操作 $0.36/百万、egress は無料です。無料枠は月 10 GB-月、Class A 100 万、Class B 1,000 万です(出典: r2/pricing)。
公開バケットとカスタムドメイン
既定では、メディアは EmDash の認証付きメディアルート(/_emdash/api/media/file/...)経由で配信されます。バケットにカスタムドメインを接続すれば、そのオリジンを publicUrl に指定して直接配信できます。
r2.devサブドメインは開発用です。公式は、レート制限があり、本番に使うべきではないとしています。WAF のカスタムルール、キャッシュ、アクセス制御、Bot Management も使えません。- カスタムドメインは、バケットと同じ Cloudflare アカウントにゾーンとして追加されたドメインでなければなりません。Cache や WAF、Access も併用できます。
- WAF や Access を使うなら、
r2.devのアクセスも無効にしてください。そうしないと、そちら経由で公開されたままになります。
セキュリティ: 公開バケットは「到達できるオブジェクトすべて」を公開します。EmDash の自動 JSON バックアップは同じストレージの
backups/プレフィックスに置かれるため、バックアップ用のバケットと公開メディア用のバケットを混ぜると漏えいにつながります。EmDash のドキュメントは、非公開バケットと EmDash のメディアルートを使うか、公開オリジンをメディアのオブジェクトに限定するよう求めています。
R2 バインディングは署名付きアップロード URL をサポートしません。クライアントからの直接アップロードが必要なら、Node.js 環境で S3 アダプター(R2 の認証情報を使用)を選びます。
8. KV と Durable Objects(ごく簡潔に)
- KV: 読み取り中心のキー・バリューストアです。結果整合性で、他のロケーションに変更が反映されるまで 60 秒以上かかることがあります。EmDash では、(1) オブジェクトキャッシュ(
objectCache: kvCache({ binding: "CACHE" })、DB クエリ結果をキャッシュ)と、(2) Astro アダプターが追加するセッション用のSESSIONバインディングで使います。オブジェクトキャッシュのdefaultTtlの既定は 3600 秒で、KV の最小は 60 秒です。 - Durable Objects: 名前を持ち、単一スレッドで動き、強い整合性のストレージと組み合わさったオブジェクトです。チャットルームのような調整役に向きます。今回読んだ EmDash の資料(deployment 配下)には、Durable Objects の設定は出てきませんでした。この章では扱いません。
9. Cloudflare Access: 管理画面の入口を守る
EmDash のどこで使うか
Cloudflare にデプロイした EmDash では、パスキーなどの標準ログインの代わりに Cloudflare Access を認証方式にできます(guides/authentication.mdx)。本番では Access が排他的な認証方式になり、パスキーやログインプロバイダーは使えなくなります。
仕組み
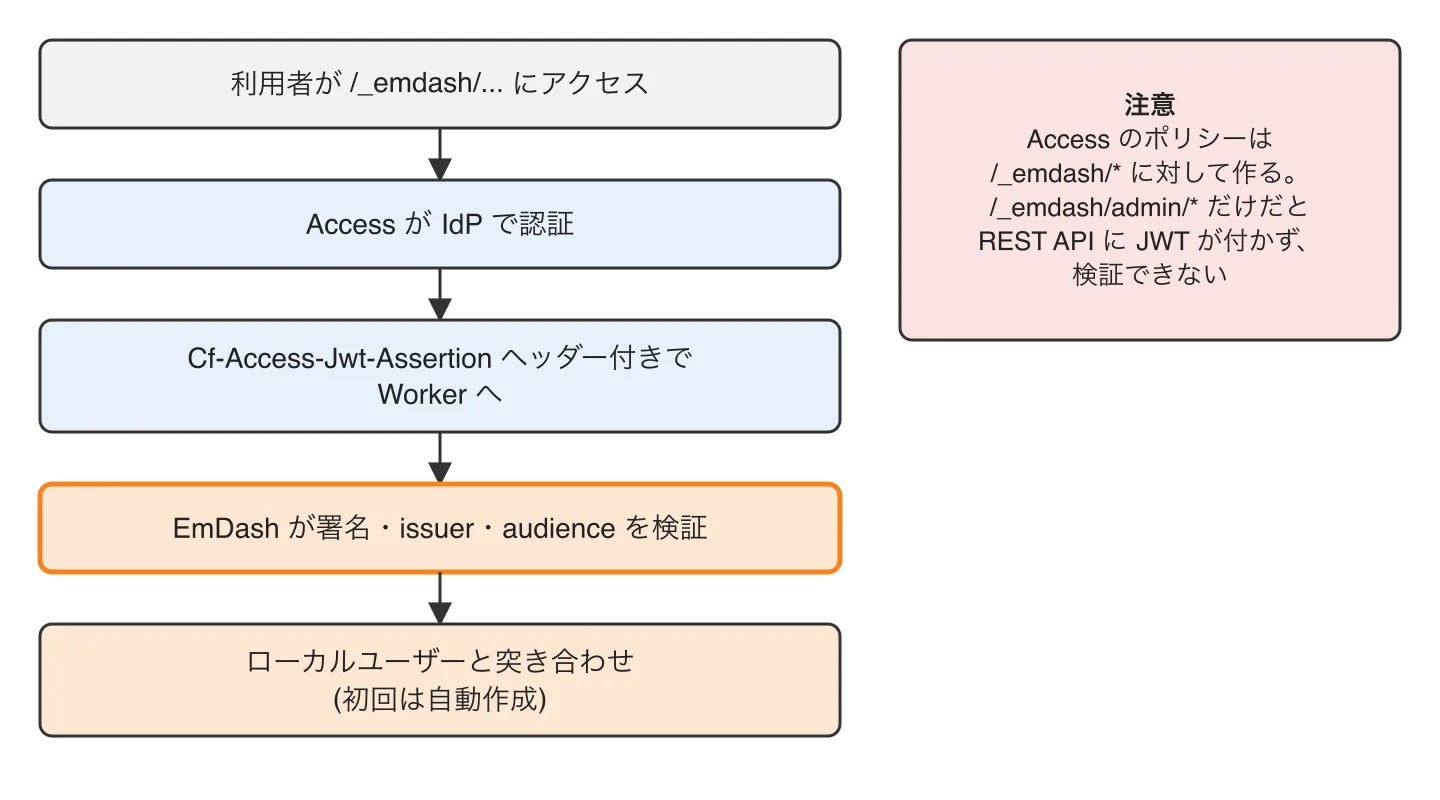
Access は、アプリの前に立つ ID 対応プロキシです。リクエストをポリシーに照らして許可し、認証済みのリクエストには署名付き JWT を付けます。EmDash は次の流れで動きます。
利用者 -> /_emdash/... -> Access(IdP で認証)
       -> Cf-Access-Jwt-Assertion ヘッダー付きで Worker へ
       -> EmDash が署名・issuer・audience を検証
       -> ローカルユーザーと突き合わせ(初回は自動作成)
図 4-3 に示すように、管理画面へのリクエストは Access での認証、JWT 付きでの Worker への受け渡し、EmDash による検証の順に進みます。
設定の要点
- Access のアプリケーションとポリシーを
/_emdash/*に対して作ります。/_emdash/admin/*だけを守ると、REST API に JWT が付かず、EmDash が期待する検証ができません。 - アプリケーションの Application Audience (AUD) Tag を控えます。AUD は、どの Access アプリが発行した JWT かを識別します。EmDash は署名、issuer、audience をまとめて検証し、別のアプリ向けトークンを拒否します。
- AUD は環境変数
CF_ACCESS_AUDIENCEにwrangler secret put CF_ACCESS_AUDIENCEで登録します。astro.config.mjsにはaccess({ teamDomain, audienceEnvVar, roleMapping })と、変数名だけを書きます。
Cloudflare 公式のJWT検証の説明では、ヘッダー Cf-Access-Jwt-Assertion を使い、署名アルゴリズムは RS256、公開鍵は https://<team>.cloudflareaccess.com/cdn-cgi/access/certs から取得します。iss はチームドメイン、aud は AUD タグと一致させます。署名鍵は既定で 6 週間ごとにローテーションされ、古い鍵はローテーション後 7 日間有効です。公開鍵を固定で埋め込まず、kid で該当鍵を選ぶのが公式の推奨です。EmDash のアダプターがこの検証を担うため、自分で実装する必要はありませんが、仕組みを知っておくとエラーの原因が読めます。
EmDash のドキュメントが挙げるエラーの例です。
- 「No Access JWT present」: Access がリクエストを保護していない、またはポリシーが管理ルートに一致していない
- 「JWT audience mismatch」: 設定の audience が JWT と一致していない
セキュリティ: 最初にアクセスしたユーザーは、グループに関係なく必ず Admin になります(EmDash の公式ドキュメント)。ポリシーで「誰が最初に到達できるか」を必ず確認してから公開してください。また、空のプレビュー DB ではセットアップウィザードが表示され、最初に完了させた人が管理者になります。プレビュー URL は公開されるため、Access で保護するか、作成直後にセットアップを完了させるよう公式が求めています。
10. Turnstile: フォームのボット対策
EmDash のどこで使うか
コメント投稿のボット対策です。EMDASH_TURNSTILE_SECRET_KEY(または TURNSTILE_SECRET_KEY)を設定すると、コメント送信に有効な Turnstile トークンが必須になります。フロント側では <CommentForm> に turnstileSiteKey プロップを渡します(reference/configuration.mdx)。シークレットキーが失われるとコメントの CAPTCHA 検証が失敗します(deployment/secrets.mdx)。
仕組み
Turnstile は CAPTCHA の代替で、Cloudflare を経由していないサイトにも埋め込めます。ウィジェットのモードは Managed(推奨、リスクに応じてチェックボックスを表示)、Non-interactive、Invisible の3種類です。
サーバー側では、https://challenges.cloudflare.com/turnstile/v0/siteverify に secret と response(ウィジェットのトークン)を POST して検証します。トークンの有効期限は生成から 300 秒で、1 回しか検証できません。再利用や期限切れは timeout-or-duplicate のエラーです。
セキュリティ: サイトキー(公開)とシークレットキー(非公開)を混同しないでください。siteverify の呼び出しは必ずサーバー側から行います。シークレットがクライアントコードに現れると、チェックを迂回されます。
11. Email Routing と Email Sending
EmDash のどこで使うか
EmDash は本番の Workers にメール送信の既定サービスを持ちません。メールが設定されていない間は、マジックリンクのログインが「Email is not configured」を返します。そこで @emdash-cms/cloudflare/plugins の cloudflareEmail() プラグインを使います。send_email バインディング(例: EMAIL)経由で Cloudflare Email Sending から送るため、外部アカウントも API キーも不要です(guides/email.mdx、deployment/cloudflare.mdx)。
手順は、(1) 送信元ドメインを Cloudflare Email Sending にオンボードして検証、(2) wrangler.jsonc に "send_email": [{ "name": "EMAIL" }] を追加、(3) astro.config.mjs にプラグインを登録、です。受け入れられていない From アドレスのメッセージは Cloudflare に拒否されます。
2つの違い
- Email Routing は受信専用です。カスタムアドレス宛のメールを、検証済みの宛先や Workers に転送します。
- Email Sending が送信側です。アカウントメールのようなトランザクションメールはこちらを使います。Email Sending は Beta で、執筆時点の Email Routing の説明ページでは、任意の宛先への送信には Workers Paid プランが必要とされています。検証済みの宛先への送信は Free でも無料とされています。
WordPress の wp_mail() が SMTP や sendmail に頼っていたのに対し、EmDash ではプラグインとバインディングで明示的に設定する、という点が違いです。
12. WAF、レート制限、Bot 対策
EmDash のどこで使うか
EmDash には、自前の認証系レート制限があります。たとえばマジックリンク送信は 5 分あたり 3 回、パスキーのオプション取得は 1 分あたり 10 回といった、IP ごとの制限です。Cloudflare 上ではクライアント IP を Cloudflare のリクエストメタデータから読みます。これとは別に、ゾーン側の WAF やレート制限で入口を守れます。
概要(執筆時点)
- WAF(出典: waf/): マネージドルール、カスタムルール、レート制限ルールを提供します。カスタムルールは全プランで使えます。Free は Free Managed Ruleset のみ、Free のレート制限ルールは 1 件です。
- レート制限ルール(出典: waf/rate-limiting-rules/): 式、特性(IP など)、期間、回数、アクション、緩和期間から成ります。Free は、カウント期間 10 秒、緩和 10 秒、ルール 1 件、IP 単位、式のフィールドは Path と Verified Bot のみです。Pro はルール 2 件、Business は 5 件です。カウンターは正確ではなく、数秒の遅れがありえます。
- Bot 対策(出典: bots/): Bot Fight Mode(Free、ドメイン全体を対象にするトグル)、Super Bot Fight Mode(Pro 以上)、Bot Management(Enterprise)があります。
13. Cache: Workers Cache と Cache Rules
キャッシュには、EmDash の文脈で混同しやすい層が複数あります。
| 層 | 場所 | 何をキャッシュするか | EmDash の設定 |
|---|---|---|---|
| Workers Cache | Worker の前段 | レンダリング済み HTML 応答(ヒットすると Worker は動かない) | cache: { provider: cacheCloudflare() } と routeRules |
| オブジェクトキャッシュ | Worker の下(KV) | DB クエリ結果 | objectCache: kvCache({ binding: "CACHE" }) |
| Cache Rules | ゾーン(CDN) | ゾーンのルールで制御されるキャッシュ | ダッシュボード |
EmDash のルートキャッシュは、コンテンツ変更時に自動でタグ無効化されます。ただし重要な注意点が公式にあります。
- キャッシュヒントが付いた応答は、ルート規則がなくてもキャッシュ可能になります。タグだけで
maxAgeがないヒントは、Workers Cache の既定の寿命(200 応答で 2 時間)になります。すべての公開ルートにルールを書き、セッション依存のルートにはヒントを付けないでください。 - キャッシュは Worker の前で動くため、Cookie でバイパスできません。ログイン中の編集者が匿名向けキャッシュを受け取り、ツールバーが出ないことがあります。
toolbar: "client"で回避します。 - パージの回数には上限があります。Workers Cache のパージは、プランに関わらず Free プランの制限(1 分あたり 5 リクエスト、バースト 25)が適用されます。失敗しても管理画面にエラーは出ず、
maxAgeが切れるまで古いページが残ります。編集が多い運用では、許容できる最大の古さをmaxAgeで決めてください。 - 既定ではデプロイごとにキャッシュが空になります(Worker のバージョンがキャッシュキーに含まれるため)。
Cloudflare 公式(cache/concepts/default-cache-behavior)では、既定でキャッシュ対象になるのは拡張子ベースの静的ファイルで、HTML と JSON は既定ではキャッシュされません。Set-Cookie を含む応答や private/no-store も対象外です。Cache Rules は、何をキャッシュ対象にするか、TTL をいくつにするかをルールで決める機能で、Free は 10 ルールまで、DNS レコードがプロキシされている必要があります。
ブラウザー側のキャッシュは別物です。EmDash のドキュメントは、ルートキャッシュは無効化されるが、ブラウザーのキャッシュは無効化されないと述べ、短い寿命(分単位)を勧めています。
14. Redirect Rules / Bulk Redirects
WordPress の .htaccess や リダイレクトプラグインの代わりです。
| Single Redirects(Redirect Rules) | Bulk Redirects | |
|---|---|---|
| 範囲 | ゾーン単位 | アカウント単位(複数ドメイン) |
| 一致 | ワイルドカード(正規表現は Business 以上) | 静的(置換や正規表現なし) |
| 上限(Free) | ゾーンあたり 10 ルール | 15 ルール・5 リスト、リスト全体で 10,000 件の URL リダイレクト |
出典は rules/url-forwarding(執筆時点)。両方が同じリクエストに一致すると、Single Redirects が先に適用されます。どちらも、DNS レコードがプロキシされている必要があります。
WordPress から移行する場合の大量の旧 URL 対応には Bulk Redirects が向きますが、EmDash 自体にもリダイレクトと 404 ログの機能があります(バックアップ対象のテーブル一覧に「redirects and 404 logs」が出てきます)。どちらを使うかは、移行する URL の数や管理のしやすさで判断します。
15. DNS とカスタムドメイン
初回デプロイでは workers.dev の URL が付きます。本番ドメインは、同じアカウント内で Cloudflare が管理するアクティブなゾーンである必要があります(EmDash 公式)。wrangler.jsonc に次のように書き、再デプロイします。
{ "routes": [{ "pattern": "www.example.com", "custom_domain": true }] }Workers のカスタムドメインは、ホスト名のすべてのパスを Worker に送り、DNS レコードと証明書は Cloudflare が自動で作成します。一致は完全一致で、example.com と www.example.com は別々の扱いです。ホスト名に既存の CNAME レコードがあってはいけません。
DNS レコードには「プロキシ(オレンジの雲)」と「DNS のみ(グレーの雲)」があります。プロキシされた A / AAAA / CNAME レコードだけが、キャッシュ、WAF、リダイレクトルールの対象です。MX や TXT は常に DNS のみです。
注意: EmDash はセットアップ時にそのアドレスをサイトのオリジンとして記録し、パスキーはそのホスト名にひも付きます。セットアップは本番ドメインで行うか、事前に
EMDASH_SITE_URLを設定してください。セットアップ後に別ドメインへ変えると、旧アドレスのパスキーが使えなくなります。
16. シークレットと環境変数
- 環境変数(
vars): 平文の設定値です。wrangler.jsoncに書かれ、ダッシュボードでも読めるため、秘密を入れてはいけません。 - シークレット: 暗号化され、登録後は Wrangler でもダッシュボードでも値を見られません。
wrangler secret put <NAME>で登録します。段階的デプロイを使う場合はwrangler versions secret putです。 - ローカル開発:
.dev.varsまたは.env(どちらか一方)に dotenv 形式で書き、.gitignoreに入れます。
コードからは env で受け取るか、cloudflare:workers から env をインポートするか、nodejs_compat 有効時は process.env で読めます。
EmDash の方針は一貫しています。秘密は実行時の環境(Worker のシークレット)に置き、astro.config.mjs や wrangler.jsonc、import.meta.env には置きません。import.meta.env はビルド時に Vite が値をバンドルへ埋め込むことがあるためです。主な秘密は次のとおりです(deployment/secrets.mdx)。
| 秘密 | 用途 | 失うと |
|---|---|---|
EMDASH_ENCRYPTION_KEY |
プラグインのシークレット設定の暗号化 | 暗号化された設定を読めない |
CF_ACCESS_AUDIENCE |
Access の audience | Access の JWT 検証に必要な audience を読めない |
| Turnstile のシークレットキー | コメントの検証 | コメントの CAPTCHA 検証が失敗する |
EMDASH_ENCRYPTION_KEY は DB バックアップに含まれないため、別のシークレットマネージャーに保管してください。ローテーションでは、新しい鍵を先頭にして古い鍵をカンマ区切りで残します(詳細は secrets ガイド)。なお、nodejs_compat を使い互換日が 2025-04-01 以降なら process.env に自動で値が入ります。それより古い互換日では nodejs_compat_populate_process_env の追加が必要です。
17. ログと可観測性
- Workers Logs:
wrangler.jsoncのobservabilityで有効化します(新規 Worker では既定で有効)。head_sampling_rate(0〜1)でサンプリングできます。保持期間は執筆時点で Free が 3 日、Paid が 7 日。Free は 1 日 20 万ログイベントまで、Paid は月 2,000 万イベントまでが含まれます。2026-12-01 から Cloudflare Observability の料金体系に移行すると同ページに書かれています(出典: workers/observability/logs/workers-logs)。 wrangler tail: EmDash のドキュメントが、Cron Trigger の動作確認に使う方法として示しています。たとえば"* * * * *" @ ... - Okのような行が出ます。Okは未処理エラーがなかったという意味で、EmDash はエラーを内部で捕捉するため、公開できたかどうかは[scheduled] Published 1 scheduled item(s)のようなログで確認します。
ヒント: デプロイ後の確認は、公開ページを1つ表示、
/_emdash/adminへのサインイン、テストメディアのアップロードと取得、wrangler tailでscheduledハンドラーを確認、の順です(EmDash 公式)。pnpm emdash doctorでローカルのプロジェクトファイルから Cron Trigger とscheduledハンドラーの配線も確認できます。
WordPress との違い
| 観点 | WordPress + VPS | EmDash + Cloudflare |
|---|---|---|
| DB 接続 | wp-config.php に接続情報 |
バインディング(認証情報なし) |
| ファイル | ローカルディスク | R2(ディスクは使えない) |
| 定期実行 | WP-Cron / cron | Cron Trigger + scheduled ハンドラー |
| 管理画面保護 | プラグインや Basic 認証 | Access(JWT 検証) |
| バックアップ | DB ダンプ + ファイルコピー | Time Travel + SQL エクスポート + R2 のオブジェクトコピー + 鍵の別保管 |
| 設定変更 | サーバー上で即時 | wrangler.jsonc を変更して再デプロイ |
セキュリティ上の注意
セキュリティ: (1) 秘密は
wrangler secret putで登録し、varsやastro.config.mjsに書かない。(2) Access は/_emdash/*全体に適用し、audience を設定する。(3) 公開 R2 バケットにbackups/を同居させない。(4) プレビュー環境は本番の DB・バケットから分離し、空の DB のセットアップウィザードを放置しない。(5) Turnstile のシークレットはサーバー側だけに置く。
まとめ
- Workers がコードを、D1 が構造化データを、R2 がファイルを担います。つなぐのはバインディングで、認証情報は Worker に渡りません。
- 設定は
wrangler.jsoncに集約します。環境ごとにバインディングは継承されないので、プレビューや staging では書き直しが必要です。 - 守りは階層化します。入口は Access と WAF、ボットは Turnstile、秘密は Worker のシークレットです。
- 速さはキャッシュで稼ぎます。ただし Workers Cache、KV のオブジェクトキャッシュ、ブラウザーのキャッシュは別物で、無効化の挙動も違います。
- バックアップは「DB(Time Travel + エクスポート)」「メディア(R2)」「鍵(
EMDASH_ENCRYPTION_KEY)」の三点を別々に取ります。 - 料金・上限は変わります。数値は執筆時点のものとして扱ってください。
理解度チェック
- バインディングを使うと、WordPress の
wp-config.phpで DB パスワードを管理する方式と比べて、何が変わりますか。 wrangler.jsoncで、環境(env.previewなど)に継承されるキーと継承されないキーの例を、それぞれ2つ挙げてください。- Workers Cache とオブジェクトキャッシュ(KV)の違いを、「どこで動くか」「何をキャッシュするか」の観点で説明してください。
- EmDash で Cloudflare Access を使うとき、Access アプリケーションの保護対象を
/_emdash/admin/*ではなく/_emdash/*にする理由は何ですか。 - D1 の Time Travel でできないこと(または注意点)を2つ挙げ、EmDash の公式ガイドが追加で勧めているバックアップは何ですか。
- Turnstile のトークンの有効期限と再利用の扱いを説明し、シークレットキーをクライアントに置いてはいけない理由を述べてください。
答え
- 接続情報や API キーを Worker のコードや設定に持たなくてよくなります。バインディングが権限と API を一体で提供し、基になる秘密は Worker に公開されません。
- 継承される:
name、main、compatibility_date、routesなど。継承されない:vars、d1_databases、r2_buckets、kv_namespacesなど。 - Workers Cache は Worker の前段でレンダリング済みの HTML 応答をキャッシュし、ヒットすると Worker が動きません。オブジェクトキャッシュは Worker の下(KV)で DB クエリ結果をキャッシュし、Worker は動きます。
- 管理画面だけを守ると REST API に Access の JWT が付かず、EmDash が期待する検証(署名・issuer・audience)ができないためです。
- 復元はその場で上書きする破壊的操作で、実行中のクエリはキャンセルされ、別 DB へのクローンはできません(保持期間も Free 7 日、Paid 30 日に限られます)。EmDash は、保持期間を超える場合や復元演習のために
wrangler d1 exportによる SQL ダンプ、さらにメディアのオブジェクトコピーとEMDASH_ENCRYPTION_KEYの別保管を勧めています。 - トークンは生成から 300 秒で失効し、1 回しか検証できません(再利用は
timeout-or-duplicate)。シークレットがクライアントに出ると、攻撃者が検証を迂回できるためです。
出典
Cloudflare 公式ドキュメント(2026-10-29 に実際に読んだもの)
- Workers の仕組み: https://developers.cloudflare.com/workers/reference/how-workers-works/
- Workers の制限: https://developers.cloudflare.com/workers/platform/limits/
- Workers の料金: https://developers.cloudflare.com/workers/platform/pricing/
- Static Assets: https://developers.cloudflare.com/workers/static-assets/
- Static Assets のバインディング設定: https://developers.cloudflare.com/workers/static-assets/binding/
- Wrangler 設定: https://developers.cloudflare.com/workers/wrangler/configuration/
- Wrangler コマンド: https://developers.cloudflare.com/workers/wrangler/commands/
- バインディング: https://developers.cloudflare.com/workers/runtime-apis/bindings/
- シークレット: https://developers.cloudflare.com/workers/configuration/secrets/
- カスタムドメイン: https://developers.cloudflare.com/workers/configuration/routing/custom-domains/
- Workers Logs: https://developers.cloudflare.com/workers/observability/logs/workers-logs/
- D1: https://developers.cloudflare.com/d1/
- D1 の制限: https://developers.cloudflare.com/d1/platform/limits/
- D1 の料金: https://developers.cloudflare.com/d1/platform/pricing/
- D1 Time Travel: https://developers.cloudflare.com/d1/reference/time-travel/
- D1 マイグレーション: https://developers.cloudflare.com/d1/reference/migrations/
- R2: https://developers.cloudflare.com/r2/
- R2 の料金: https://developers.cloudflare.com/r2/pricing/
- R2 の公開バケット: https://developers.cloudflare.com/r2/buckets/public-buckets/
- R2 の S3 API: https://developers.cloudflare.com/r2/api/s3/api/
- KV の仕組み: https://developers.cloudflare.com/kv/concepts/how-kv-works/
- Durable Objects: https://developers.cloudflare.com/durable-objects/what-are-durable-objects/
- Access のアプリケーション: https://developers.cloudflare.com/cloudflare-one/access-controls/applications/http-apps/
- Access の JWT 検証: https://developers.cloudflare.com/cloudflare-one/access-controls/applications/http-apps/authorization-cookie/validating-json/
- Turnstile: https://developers.cloudflare.com/turnstile/
- Turnstile のサーバー側検証: https://developers.cloudflare.com/turnstile/get-started/server-side-validation/
- Email Routing: https://developers.cloudflare.com/email-routing/
- Workers からのメール送信: https://developers.cloudflare.com/email-routing/email-workers/send-email-workers/
- WAF: https://developers.cloudflare.com/waf/
- レート制限ルール: https://developers.cloudflare.com/waf/rate-limiting-rules/
- Bot 対策: https://developers.cloudflare.com/bots/
- Cache Rules: https://developers.cloudflare.com/cache/how-to/cache-rules/
- 既定のキャッシュ動作: https://developers.cloudflare.com/cache/concepts/default-cache-behavior/
- Redirect Rules / Bulk Redirects: https://developers.cloudflare.com/rules/url-forwarding/
- DNS のプロキシ状態: https://developers.cloudflare.com/dns/proxy-status/
EmDash 公式ドキュメント(sources/emdash-docs/ 内、基準 EmDash 1.3.1)
deployment/cloudflare.mdx(https://docs.emdashcms.com/deployment/cloudflare/)(バインディング、Cron、Workers Cache、カスタムドメイン、Access、メール、プレビュー、シークレット)deployment/database.mdx(https://docs.emdashcms.com/deployment/database/)(D1、セッション、マイグレーション)deployment/storage.mdx(https://docs.emdashcms.com/deployment/storage/)(R2、公開アクセス)deployment/secrets.mdx(https://docs.emdashcms.com/deployment/secrets/)(シークレット一覧)deployment/route-caching.mdx(https://docs.emdashcms.com/deployment/route-caching/)(ルートキャッシュ、パージ制限)deployment/object-cache.mdx(https://docs.emdashcms.com/deployment/object-cache/)(KV オブジェクトキャッシュ)guides/authentication.mdx(https://docs.emdashcms.com/guides/authentication/)(Access、認証レート制限)guides/email.mdx(https://docs.emdashcms.com/guides/email/)(Cloudflare メールプラグイン)guides/backups.mdx(https://docs.emdashcms.com/guides/backups/)(D1 バックアップ、Time Travel)reference/configuration.mdx(https://docs.emdashcms.com/reference/configuration/)(Turnstile の環境変数)